NIS2
Cyberbeveiligingswet (NIS2): 10 Maatregelen voor Compliance

Samuel Mihalcik
Senior Consultant

Op zoek naar de NIS2-checklist? Als u direct aan de slag wilt met de implementatie, kunt u meteen doorgaan naar het downloadgedeelte hieronder om de complete NIS2 Compliance Checklist (in PDF- en Excel-formaat) te downloaden.
Wat is de Cyberbeveiligingswet en hoe verhoudt deze zich tot NIS2?
De Europese richtlijn stelt de overkoepelende NIS2-richtlijnvereisten vast, maar elke lidstaat bepaalt de lokale handhaving volgens eigen nationale deadlines. De Cyberbeveiligingswet (Cbw) is de Nederlandse vertaling en implementatie van de NIS2-richtlijn.
Voor organisaties die onder het toezicht van NIS2 in Nederland vallen, is het essentieel om te begrijpen hoe deze Europese regels zijn omgezet in nationale wetgeving.
De Cyberbeveiligingswet tis op 15 augustus 2026 in werking getreden en vervangt de Wbni, die vanaf dat moment niet langer van kracht is als de toepasselijke Nederlandse cybersecuritywet.
https://www.ncsc.nl/cyberbeveiligingswet-nis2
NIS2-compliance is geen eenmalige vinklijst. Het cyberdreigingslandschap verandert continu. Systemen, beheersmaatregelen en risicomanagementprocessen moeten daarom meegroeien om structureel aan de Cyberbeveiligingswet te blijven voldoen.
Is NIS2 hetzelfde als de Cyberbeveiligingswet?
Nee, NIS2 en de Cyberbeveiligingswet zijn niet exact hetzelfde. NIS2 is de Europese richtlijn, terwijl de Cyberbeveiligingswet de Nederlandse wet is die deze richtlijn in Nederland implementeert. Met andere woorden: NIS2 biedt het Europese kader, en de Cyberbeveiligingswet vertaalt die eisen naar concrete Nederlandse wetgeving en handhaving.
Wanneer treedt de Cyberbeveiligingswet in werking?
De Cyberbeveiligingswet is op 15 augustus 2026 in werking getreden. Vanaf deze datum moeten organisaties die onder de wet vallen aantoonbaar aan de cybersecurity-eisen voldoen. De Nederlandse overheid heeft deze datum bevestigd nadat de Eerste Kamer op 7 juli 2026 akkoord ging met de wet, waarmee het oude Wbni-kader definitief wordt vervangen.
Geldt de Cyberbeveiligingswet voor uw organisatie?
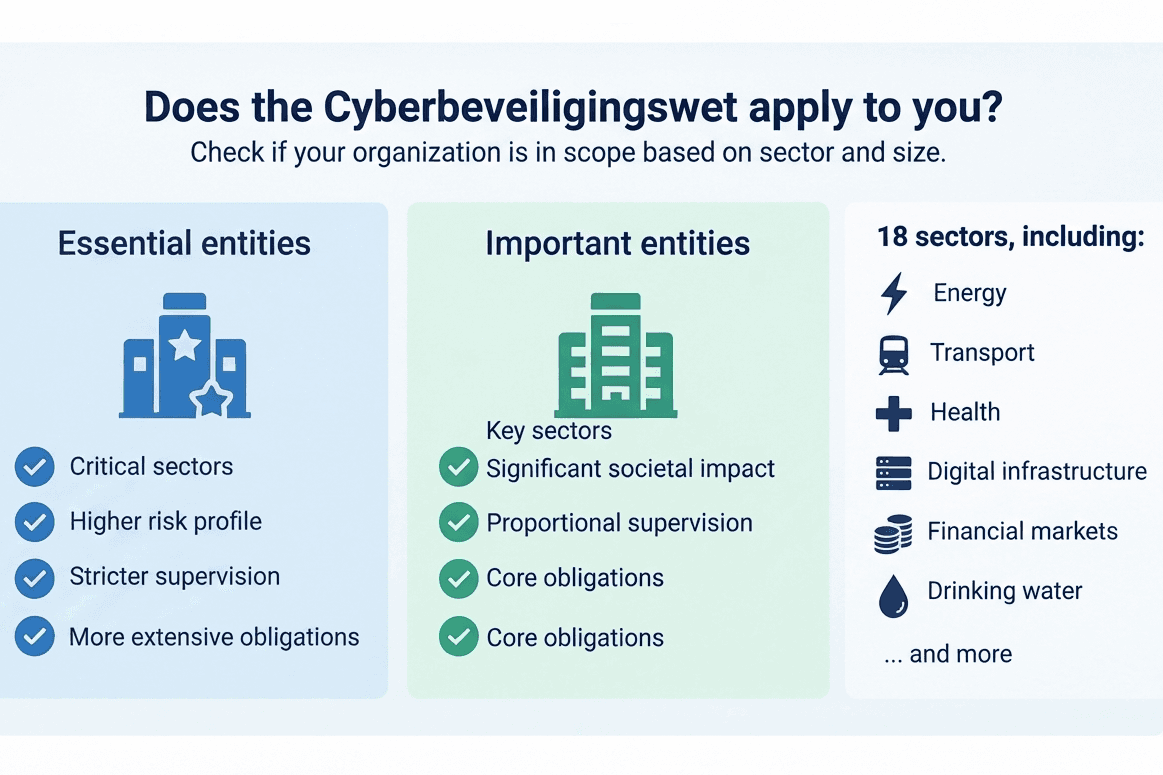
Om te bepalen of de Cyberbeveiligingswet op uw organisatie van toepassing is en aan welke beveiligingseisen u moet voldoen, kunt u deze stappen volgen:
1. Valt u onder Annex I of II?
↓
2. Bent u een middelgrote of grote organisatie?
↓
3. Gelden er specifieke regels ongeacht uw omvang?
↓
4. Classificatie: Essentiële of Belangrijke entiteit
Annex I – Zeer kritieke sectoren (11) | Annex II – Andere kritieke sectoren (7) |
|---|---|
Energie | Post- en koeriersdiensten |
Transport | Afvalbeheer |
Bankwezen | Vervaardiging, productie en distributie van chemische stoffen |
Financiële marktinfrastructuur | Productie, verwerking en distributie van levensmiddelen |
Gezondheidszorg | Machinebouw en productie |
Drinkwater | Digitale aanbieders |
Afvalwater | Onderzoek |
Digitale infrastructuur | |
ICT-beheer (B2B) | |
Overheidsdiensten | |
Ruimtevaart |
Volgens de NIS2-richtlijn wordt een organisatie als middelgroot of groot beschouwd als zij aan de volgende criteria voldoet:
Categorie | Medewerkers (FTE) | Financiële drempels |
|---|---|---|
Klein | < 50 | meestal ≤ € 10 miljoen omzet en ≤ € 10 miljoen balanstotaal |
Middelgroot | < 250 | meestal > € 10 miljoen omzet of > € 10 miljoen balanstotaal, tot maximaal € 50 miljoen omzet / € 43 miljoen balanstotaal |
Groot | ≥ 250 | of overschrijdt de financiële drempels van een middelgrote onderneming |
Gekwalificeerde verleners van vertrouwensdiensten
Registers voor topleveldomeinen (TLD-registries)
DNS-dienstverleners
Middelgrote of grote aanbieders van openbare elektronische communicatienetwerken of openbare elektronische communicatiediensten
Centrale overheidsinstanties (wat de lat voor IT-beveiliging in de publieke sector zowel landelijk als regionaal aanzienlijk verhoogt)
Entiteiten die als kritiek zijn aangemerkt onder de CER-richtlijn (Richtlijn veerkracht kritieke entiteiten)
Andere entiteiten uit Annex I of II die door de lidstaat specifiek als 'Essentieel' zijn aangewezen
Organisaties die onder de eerdere NIS-richtlijn al waren aangemerkt als Aanbieders van Essentiële Diensten (AED), mits de lidstaat deze classificatie handhaaft
Belangrijk aanvullend punt
Ook andere organisaties kunnen ongeacht hun omvang onder de NIS2 vallen vanwege hun specifieke maatschappelijke of economische rol in een lidstaat, bijvoorbeeld als zij:
de enige aanbieder zijn van een dienst die essentieel is voor de lidstaat;
cruciaal zijn voor de openbare orde, veiligheid of volksgezondheid;
bij uitval een significant systeemrisico kunnen veroorzaken, met name grensoverschrijdend;
op nationaal of regionaal niveau van bijzonder kritiek belang zijn.
Als een organisatie onder de NIS2 valt, wordt deze geclassificeerd als een Essentiële of een Belangrijke entiteit. Dit hangt af van de sector, de omvang en specifieke omstandigheden. Een groot elektriciteitsbedrijf (Annex I) is bijvoorbeeld een Essentiële entiteit, terwijl een middelgrote voedselfabrikant (Annex II) doorgaans als Belangrijke entiteit wordt aangemerkt.
U kunt via de onderstaande link controleren of uw organisatie onder de wetgeving valt:
https://regelhulpenvoorbedrijven.nl/NIS-2-NL/#home
Wat als u levert aan een organisatie die onder de NIS2 valt?
Zelfs als uw eigen organisatie niet direct onder de NIS2 valt, kunt u te maken krijgen met strenge beveiligingseisen van klanten die wél aan de richtlijn moeten voldoen. Het NCSC waarschuwt dat NIS2-plichtige organisaties deze eisen zullen doorleggen naar hun leveranciers en ketenpartners. Hierdoor wordt risicomanagement van derden (third-party risk management) cruciaal om aan de klantverwachtingen te voldoen. Ontdek de vendormanagementoplossing van RiskRhino.
De 10 maatregelen van de Cyberbeveiligingswet voor NIS2-compliance
Maatregel | Wat is vereist? | Typisch bewijs (evidence) | Voorgestelde eigenaar |
|---|---|---|---|
1. Risicoanalyse cybersecurity | Identificeer kritieke diensten en bedrijfsmiddelen, breng dreigingen en kwetsbaarheden in kaart, beoordeel de impact, evalueer bestaande maatregelen en bepaal restrisico's. | Risicomethodologie, risicoregister, risicobeoordelingen, toegewezen risico-eigenaren, directie-akkoord | CISO / Risk Management |
2. Incident handling (respons) | Processen voor het detecteren, classificeren, escaleren, indammen en oplossen van security-incidenten, inclusief de wettelijke meldplichten. | Incident Response Plan, incidentenlogboek, escalatielijst, rollen en verantwoordelijkheden, crisisoefeningen (tabletop-oefeningen) | Security / CISO |
3. Business continuity & crisisbeheer | Voorbereiding op grote storingen via back-ups, uitwijkprocedures (disaster recovery), crisismanagement en geteste herstelplannen. | BIA, BCP, DR-plan, back-uptesten, hersteltesten, herstelprioriteiten | BCM / IT |
4. Beveiliging van de toeleveringsketen | Breng kritieke leveranciers in kaart, beoordeel hun cybersecurity-risico's en stel duidelijke beveiligingseisen in contracten. | Leveranciersregister, risicobeoordelingen, vragenlijsten, certificeringen, SLA's/contracten, leveranciersaudits | Inkoop / CISO |
5. Cyberhygiëne & awareness | Stel een helder beveiligingsbeleid op, train medewerkers structureel en test de alertheid van de organisatie. | Security-beleid, getekende gedragscodes, trainingsverslagen, awareness-campagnes, resultaten van phishing-simulaties | CISO / HR |
6. Veilige netwerk- en informatiesystemen | Integreer security bij de aanschaf en ontwikkeling van systemen en houd ze veilig via patchmanagement en kwetsbaarhedenanalyses. | Vulnerability scans, patch-rapportages, security-eisen bij inkoop, wijzigingsbeheer (change log), secure-coding richtlijnen | IT / Security |
7. Personeel, toegang & assetmanagement | Zorg voor een actuele inventarisatie van bedrijfsmiddelen, hanteer het 'least privilege'-principe en richt een sluitend in-, door- en uitstroomproces in. | Assetregister, autorisatiematrix, IAM-procedures, JML-logs, periodieke controle van admin-rechten | IT / Security / HR |
8. Sterke authenticatie & MFA | Gebruik sterke inlogmethoden en verplicht MFA of passkeys voor accounts met verhoogde rechten, externe toegang en cloudsystemen. | Wachtwoord- en authenticatiebeleid, MFA-dekkingsrapportages, registratie van passkeys, overzicht van uitzonderingen | IT / Security |
9. Cryptografie & encryptie | Definieer hoe gegevens (zowel opgeslagen als onderweg) worden versleuteld, inclusief sleutelbeheer en het uitfaseren van verouderde protocollen. | Cryptografiebeleid, inventarisatie van versleutelde datastores, procedures voor sleutelbeheer (key management) | CISO / IT |
10. Evaluatie van effectiviteit | Toets periodiek of alle getroffen cybersecurity-maatregelen in de praktijk goed werken en nog aansluiten op de actuele risico's. | Testverslagen van maatregelen, auditresultaten, corrigerende actieplannen (CAP), directiebeoordeling | CISO / Risk / Internal Audit |
1. Voer een cybersecurity-risicoanalyse uit
Een effectieve NIS2-risicobeoordeling brengt de cyberrisico's in kaart die uw kritieke diensten en systemen kunnen verstoren. Dit vormt de basis van uw NIS2-risicomanagement, waarmee u risico's systematisch beoordeelt en de juiste prioriteiten stelt.
Wat u moet doen
Uw NIS2-risicomanagement moet het volgende omvatten:
Identificeer kritieke diensten, systemen en bedrijfsmiddelen (assets).
Breng relevante dreigingen en kwetsbaarheden in kaart.
Beoordeel de waarschijnlijkheid en de potentiële impact van elk risico.
Documenteer de bestaande beveiligingsmaatregelen.
Bepaal het resterende risico (restrisico).
Definieer en documenteer concrete actieplannen voor risicoacceptatie of -beperking.
Aantoonbaar bewijs (evidence)
Zorg voor een duidelijke audit trail die laat zien hoe risico's worden beheerd, waaronder:
Een gedocumenteerde risicomethodologie.
Een actueel risicoregister.
De meest recente risicobeoordelingen.
Toegewezen risico-eigenaren binnen de organisatie.
Gedocumenteerde besluiten over risico-aanpak.
Bewijs van review en goedkeuring door de directie.
Praktijkvoorbeeld
Een logistiek bedrijf is voor de orderverwerking en leveringen volledig afhankelijk van een cloudgebaseerd warehouse management platform.
Kritiek systeem: Cloudgebaseerd warehouse management platform.
Bedreiging: Gijzelsoftware (ransomware) blokkeert de toegang tot het platform.
Impact: De logistieke operatie valt stil, orders en leveringen lopen vertraging op.
Risico: Financiële schade en reputatieverlies door het niet kunnen nakomen van klantafspraken.
Maatregelen: MFA, strenge toegangscontrole, offline back-ups, netwerksegmentatie en een getest incident response plan.
Restrisico: Het risico dat overblijft na de maatregelen wordt beoordeeld en door de directie geaccepteerd of verder gereduceerd.
Gebruik de gratis Risk Scoring Matrix van RiskRhino om impact en waarschijnlijkheid consistent te wegen en betere beslissingen te nemen.
2. Richt een NIS2-incident response proces in
Uw incident response proces beschrijft exact wat er gebeurt vanaf het moment dat een security-incident wordt ontdekt tot het moment dat de organisatie hersteld is en de evaluatie is afgerond.
Dit proces moet minimaal de volgende fasen bevatten:
Detectie: Het signaleren en verifiëren van mogelijke beveiligingsincidenten.
Classificatie: Het bepalen van het type incident, de ernst en de impact op de organisatie.
Escalatie: Het inschakelen van de juiste technische experts, directie, juristen en externe partners.
Indamming (Containment): Het isoleren van de dreiging om verdere schade te voorkomen.
Herstel: Het veilig terugzetten van systemen en back-ups en het hervatten van de dienstverlening.
Communicatie: Het coördineren van updates naar medewerkers, klanten, leveranciers en toezichthouders.
Rapportage: Het documenteren van het incident en het voldoen aan de wettelijke meldplicht.
Leg ook vast wie voor welke stap verantwoordelijk is. Tijdens een lopende cyberaanval is er geen tijd om rollen en verantwoordelijkheden nog te moeten bediscussiëren.
Bereid u voor op de NIS2-meldplicht
Onder de Cyberbeveiligingswet is NIS2-incidentrapportage een integraal onderdeel van uw crisisbeheersing, geen administratieve taak achteraf.
Een significant incident moet direct gemeld worden bij de bevoegde autoriteit en het CSIRT. De wet hanteert een gefaseerde meldplicht: een vroege waarschuwing binnen 24 uur, een uitgebreidere melding binnen 72 uur en een definitief rapport binnen één maand. Als het incident na een maand nog niet is opgelost, volgt een voortgangsrapportage en wordt het eindrapport direct na de afhandeling ingediend.
Incident ontdekt → Bepaal ernst → Vroege waarschuwing (≤24u) → Melding (≤72u) → Eindrapport (≤1 maand)
Test deze procedure vooraf. Het incident response plan moet duidelijk vermelden wie bepaalt of een incident 'significant' is, wie de melding indient, welke informatie nodig is en wie het contact met de toezichthouder onderhoudt.
Aantoonbaar bewijs (evidence)
Laat auditors zien dat uw incidentenproces niet alleen op papier bestaat, maar ook actief wordt beheerd en getraind.
Zorg dat u beschikt over:
Het Incident Response Plan: Actuele procedures, escalatielijnen en besluitvormingsstructuren.
Het incidentenlogboek: Een chronologisch overzicht van incidenten, genomen besluiten en acties.
Toegewezen rollen: Duidelijke omschrijvingen van wie wat doet, inclusief back-up bij afwezigheid.
Een up-to-date escalatielijst: Contactgegevens van interne sleutelfiguren, leveranciers, het CSIRT en andere instanties.
Verslagen van crisissimulaties: Resultaten, scenario's en verbeterpunten van uitgevoerde tabletop-oefeningen.
Evaluaties (lessons learned): Documentatie van afgeronde incidenten om herhaling te voorkomen.
Het doel is om aan te tonen dat uw organisatie in staat is om een cybersecurity-incident snel te detecteren, in te dammen, te melden en ervan te leren.
3. Borg de continuïteit bij uitval en storingen
De NIS2 verplicht organisaties om voorbereid te zijn op scenario's waarin vitale systemen of diensten door een cyberincident of storing wegvallen.
Business continuity gaat veel verder dan alleen een back-up maken. U moet weten welke bedrijfsprocessen prioriteit hebben bij herstel, hoe de uitwijkprocedure technisch werkt, wie de beslissingen neemt en hoe de organisatie handmatig kan doordraaien als de IT platligt.
Zorg voor een gedegen aanpak op het gebied van:
Business Continuity Plan (BCP): Beschrijf hoe kritieke processen doorgaan tijdens een storing en welke alternatieve werkplekken of handmatige procedures er zijn.
Back-upbeheer: Zorg voor veilige, bij voorkeur offline of onwijzigbare back-ups en test regelmatig of ze daadwerkelijk en foutloos kunnen worden teruggezet.
Disaster Recovery (DR): Technische scenario's om systemen, data en netwerkinfrastructuren na een grote crash of aanval snel weer online te brengen.
Herstelprioriteiten: Bepaal op basis van een impactanalyse welke systemen als eerste hersteld moeten worden (RTO/RPO).
Regelmatig testen: Test back-up- en herstelprocedures periodiek om zwakke plekken te ontdekken voordat er echt iets misgaat.
Een back-up die nooit succesvol is teruggezet, is geen garantie voor herstel. Testen betekent dus daadwerkelijk data restoren, en niet alleen controleren of de back-uptaak met een groen vinkje is afgerond.
Aantoonbaar bewijs (evidence)
Houd documentatie en testresultaten bij die bewijzen dat uw continuïteitsplannen in de praktijk werken.
Zorg minimaal voor:
Een Business Impact Analyse (BIA): Identificatie van kritieke processen, afhankelijkheden en de maximaal toelaatbare uitvaltijd.
Het Business Continuity Plan (BCP): Uitgewerkte strategieën en herstelprocedures.
Het Disaster Recovery Plan (DRP): Technische stappenplannen en systeemafhankelijkheden.
Testverslagen van herstelprocedures: Testdata, geteste scenario's, knelpunten en corrigerende acties.
Rapportage van back-uptesten: Bewijs dat data succesvol en binnen de gestelde tijd hersteld kan worden.
Verbeterpunten: Een overzicht van openstaande actiepunten naar aanleiding van continuïteitstesten.
Het uitgangspunt is simpel: als een kritiek systeem uitvalt, moet iedereen direct weten wat de prioriteiten zijn, wie de leiding heeft en hoe de systemen weer in de lucht worden gebracht.
4. Beveilig uw toeleveringsketen (Supply Chain Security)
De cybersecurity van uw eigen organisatie valt of staat met de beveiliging van uw leveranciers, cloudpartners en IT-dienstverleners. Een leverancier met toegang tot uw netwerk of data vormt een potentieel risico dat u met interne maatregelen alleen niet kunt afdekken.
NIS2-ketenbeveiliging verplicht organisaties om de risico's van toeleveranciers actief te beoordelen, te beheersen en contractueel vast te leggen.
Identificeer kritieke leveranciers
Breng in kaart welke externe partijen direct invloed hebben op de beschikbaarheid, integriteit of vertrouwelijkheid van uw kritieke diensten en systemen.
Behandel niet elke leverancier op dezelfde manier. Segmenteer uw leveranciersbestand en bepaal:
Welke leveranciers ondersteunen onze primaire bedrijfsprocessen?
Welke partijen hebben (remote) toegang tot onze netwerken of systemen?
Welke leveranciers verwerken gevoelige of bedrijfsgevoelige data?
Wat is de impact als een specifieke leverancier plotseling wegvalt?
Welke leveranciers maken zelf gebruik van kritieke onderaannemers?
Met dit overzicht kunt u gericht risicobeoordelingen uitvoeren en de juiste beveiligingseisen stellen.
Beoordeel de cyberrisico's van leveranciers
De diepgang van een leveranciersbeoordeling moet in verhouding staan tot het risicoprofiel en de toegang van de betreffende partner.
Let hierbij op de volgende aspecten:
Kritikaliteit: Welke rol speelt de leverancier in uw operationele continuïteit?
Toegang: Heeft de leverancier beheerdersrechten, externe toegang of koppelingen met uw systemen?
Dataverwerking: Welke typen data worden er uitgewisseld of extern opgeslagen?
Onderaannemers (Fourth-party risk): Hoe controleert uw leverancier zijn eigen toeleveringsketen?
Certificeringen: Beschikt de leverancier over relevante certificaten (zoals ISO 27001 of SOC 2-verklaringen)?
Leg risicobeoordelingen en de formele goedkeuring (sign-off) schriftelijk vast. Als er tekortkomingen worden gevonden, spreek dan concrete verbeterplannen af en monitor de voortgang hiervan.
Leg beveiligingseisen contractueel vast
Beveiliging van de keten kan niet vrijblijvend zijn. Belangrijke cybersecurity-eisen horen thuis in contracten, inkoopvoorwaarden en SLA's.
Denk afhankelijk van het risiconiveau aan afspraken over:
Directe meldplicht bij incidenten aan uw organisatie;
Minimale technische beveiligingseisen (zoals MFA en encryptie);
Auditrechten om de beveiliging te kunnen controleren;
Strenge regels voor toegangsbeheer en autorisaties;
Doorgelegde verplichtingen voor eventuele onderaannemers.
Aantoonbaar bewijs (evidence)
Zorg dat u kunt bewijzen dat leveranciersrisico's gedurende de gehele levensduur van de samenwerking proactief worden beheerd.
Houd hiervoor de volgende documenten actueel:
Een leveranciersregister: Een overzicht van leveranciers, diensten en risicoclassificaties.
Ingevulde leveranciersbeoordelingen: Vragenlijsten, auditrapporten en risicoanalyses.
Getekende contracten/SLA's: Overeenkomsten met expliciete cybersecurity-paragrafen.
Opvolging van verbeterpunten: Openstaande en afgeronde actiepunten bij leveranciers.
Periodieke reviews: Verslagen van reguliere evaluaties van de beveiligingsstatus van uw belangrijkste leveranciers.
Het doel is helder: breng in kaart welke externe partijen risico's meebrengen, controleer hoe zij met uw data en toegang omgaan, en leg contractueel vast dat zij aan uw standaarden voldoen.
5. Zorg voor een sterke cyberhygiëne
Technische beveiliging is alleen effectief als medewerkers de basisprincipes van cybersecurity begrijpen en toepassen in hun dagelijkse werk. Door security te integreren in de organisatiecultuur, vertaalt beleid zich naar veilige gewoonten.
Cyberhygiëne is geen eenmalig project, maar een continu proces van herhaling en alertheid.
Duidelijk security-beleid
Stel heldere richtlijnen op die medewerkers en externe partners vertellen wat er van hen wordt verwacht. Een goed intern beleid beschrijft praktische regels rondom acceptabel gebruik van bedrijfsmiddelen, wachtwoorden, toegangsbeheer en het melden van incidenten.
Dit beleid moet aansluiten bij de dagelijkse praktijk, zodat medewerkers precies weten hoe ze veilig kunnen thuiswerken, hoe ze met gevoelige informatie omgaan en wanneer ze alarm moeten slaan.
Houd de documenten praktisch en begrijpelijk; ellenlange, stoffige documenten missen hun doel.
Security awareness trainingen
Medewerkers moeten training krijgen die past bij hun rol en verantwoordelijkheden.
Besteed aandacht aan veelvoorkomende risico's zoals phishing, social engineering, malware, veilig data delen en de interne meldprocedure. Medewerkers met veel rechten (zoals IT-beheerders) of directieleden hebben vaak behoefte aan aanvullende, gerichte training.
Zorg voor regelmatige herhaling en pas de inhoud aan op actuele dreigingen en interne wijzigingen.
Simulaties en oefeningen
Alleen trainen is niet genoeg om aan te tonen dat uw organisatie klaar is voor een echt incident.
Gebruik interactieve oefeningen en simulaties om de theorie te toetsen. Denk aan regelmatige phishing-simulaties of crisisscenario's voor de directie en het IT-team om de reactiesnelheid en besluitvorming te testen.
Evalueer elke simulatie, leg de resultaten vast en pak de geïdentificeerde zwakke plekken direct aan.
Aantoonbaar bewijs (evidence)
Zorg dat u de volgende zaken kunt overleggen aan een auditor:
Het beleid: Actuele security-richtlijnen en bewijs van periodieke reviews.
Ontvangstbevestigingen: Aantoonbaar bewijs dat medewerkers op de hoogte zijn van het beleid en hiervoor hebben getekend.
Deelnameregistratie: Presentielijsten en e-learningcertificaten van security-trainingen.
Resultaten van simulaties: Phishing-statistieken, evaluatieverslagen van crisistesten en de daaruit voortvloeiende verbeterpunten.
Corrigerende maatregelen: Aanpassingen in de trainingen naar aanleiding van geconstateerde zwaktes.
Het doel is om te laten zien dat beveiliging leeft binnen de organisatie en dat u medewerkers actief helpt en traint om risico's te herkennen en te vermijden.
6. Beveilig netwerken en informatiesystemen
Organisaties moeten van reactief pleisterwerk overstappen naar proactieve beveiliging gedurende de gehele levenscyclus van hun digitale systemen. Een stevig fundament zorgt ervoor dat security vanaf het begin is ingebakken bij inkoop, softwareontwikkeling en systeembeheer.
Voor een praktische NIS2-aanpak richt u duidelijke processen in voor:
veilig inkopen (secure acquisition),
veilige softwareontwikkeling (secure coding),
patchmanagement,
kwetsbaarhedenbeheer (vulnerability management),
configuratiebeheer,
toegewezen eigenaarschap voor het oplossen van beveiligingslekken
Maak deze processen risicogebaseerd. Niet elk beveiligingslek of elke wijziging brengt hetzelfde risico met zich mee. U moet kunnen aantonen hoe u prioriteiten stelt op basis van impact en blootstelling.
Aantoonbaar bewijs (evidence)
Zorg voor documentatie die laat zien dat kwetsbaarheden structureel worden geïdentificeerd en dat systeemwijzigingen via een gecontroleerd proces verlopen.
Voorbeelden hiervan zijn:
Vulnerability scans: Rapporten van uitgevoerde scans, inclusief de ernst (severity) van de gevonden lekken.
Patch-rapportages: Bewijs van geïnstalleerde updates en gedocumenteerde redenen voor eventuele uitzonderingen.
Beleidsdocumenten: Richtlijnen voor veilige inkoop, systeemharding (configuration standards) en veilige softwareontwikkeling.
Wijzigingslogs (change records): Bewijs dat grote wijzigingen in de IT-infrastructuur zijn geautoriseerd en getest.
Actielijsten: Toegewezen kwetsbaarheden met eigenaar, deadline en de huidige status van de oplossing.
De essentie is dat u beschikt over een herhaalbaar proces om zwakke plekken in uw IT op te sporen, te prioriteren en aantoonbaar op te lossen.
7. Beheer medewerkers, toegang en bedrijfsmiddelen (Assets)
Effectief identiteits- en toegangsbeheer valt of staat met een actueel overzicht van uw bedrijfsmiddelen, heldere autorisatieregels en een strak proces voor het wijzigen of intrekken van rechten bij functiewijzigingen of uitstroom.
NIS2 Assetmanagement & Inventarisatie
Een succesvolle NIS2-compliance begint met het nauwkeurig in kaart brengen van alle hardware, software, cloudomgevingen en netwerkcomponenten die uw kritieke diensten ondersteunen.
Wijs voor elk bedrijfsmiddel een eigenaar aan en leg vast hoe kritiek het systeem is voor de bedrijfsvoering. Werk dit register direct bij zodra er nieuwe systemen worden aangeschaft, gewijzigd of uitgefaseerd.
Hanteer het 'Least Privilege'-principe
Geef medewerkers uitsluitend de rechten die strikt noodzakelijk zijn voor het uitvoeren van hun functie.
Toegangsrechten moeten gebaseerd zijn op rollen en periodiek worden gecontroleerd. Scheid reguliere gebruikersaccounts van beheerderstaken (admin-rechten) en beveilig deze laatste extra zwaar.
Trek rechten direct in zodra ze niet meer nodig zijn.
Strakke in-, door- en uitstroomprocessen (JML)
Koppel toegangsbeheer direct aan uw HR-processen:
Instroom (Joiners): Wijs de juiste rechten toe op basis van de nieuwe functie.
Doorstroom (Movers): Pas autorisaties direct aan bij een functiewijziging en trek oude, overbodige rechten in.
Uitstroom (Leavers): Blokkeer accounts en trek alle rechten onmiddellijk in op de laatste werkdag.
Zorg dat dit proces ook geldt voor tijdelijk personeel, zzp'ers en externe consultants.
Controleer administratorrechten (privileged access)
Accounts met beheerdersrechten vormen een groot risico omdat zij diepgaande wijzigingen kunnen aanbrengen in systemen en data.
Breng alle admin-accounts in kaart en controleer regelmatig of deze hoge rechten nog steeds noodzakelijk zijn. Beperk het aantal beheerders tot een minimum en monitor hun activiteiten.
Aantoonbaar bewijs (evidence)
U moet kunnen bewijzen dat asset- en toegangsbeheer actieve processen zijn en niet slechts eenmalige momentopnames.
Een effectieve verdeling van verantwoordelijkheden en bewijslast:
Rol | Verantwoordelijkheid | Aantoonbaar bewijs |
|---|---|---|
IT / Asset Owner | Onderhouden van de inventarisatie en identificeren van kritieke systemen. | Actueel assetregister, reviews van systeemeigendom |
IT / Security | Beheren van toegangsrechten conform het security-beleid. | Autorisatieprocedures, verslagen van rechtencontroles, IAM-logs |
HR / IT | Uitvoeren en verwerken van in-, door- en uitstroomwijzigingen. | JML-logs, goedgekeurde ticketaanvragen, bewijs van afgesloten accounts |
Security / IT | Beoordelen en controleren van administratorrechten. | Beoordelingsverslagen van privileged access, goedgekeurde uitzonderingen |
Management / System Owner | Goedkeuren van autorisaties op basis van business-behoefte en risico. | Formele goedkeuringen van autorisaties, getekende herbeoordelingen |
Het doel is helder: weet welke middelen u heeft, beperk de toegang tot wat strikt noodzakelijk is en trek rechten direct in wanneer ze overbodig zijn.
8. Verplicht sterke authenticatie en MFA
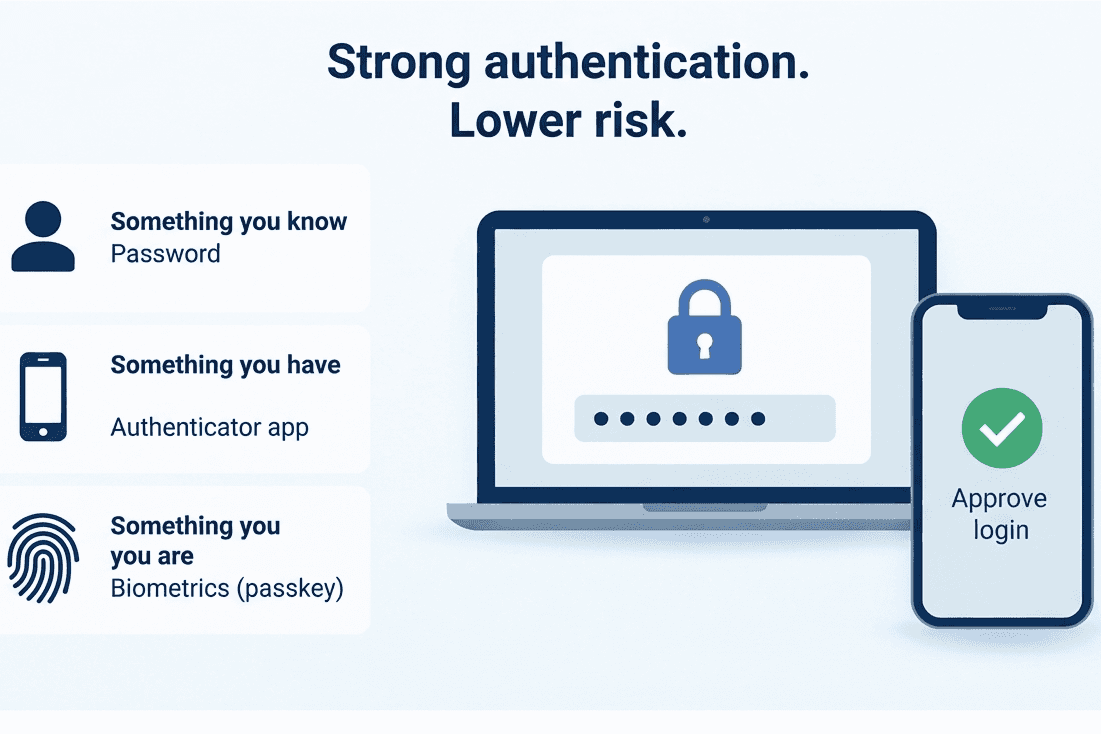
Sterke authenticatie voorkomt dat kwaadwillenden met gestolen inloggegevens toegang krijgen tot uw bedrijfskritieke systemen en data.
Definieer waar extra beveiliging verplicht is en pas maatregelen toe die passen bij het risico van de betreffende applicatie of data. Denk hierbij aan Multifactorauthentication (MFA), passkeys of andere sterke inlogmethoden.
Waar sterke authenticatie prioriteit heeft
MFA moet in ieder geval verplicht zijn voor alle toegangspunten die bij misbruik grote schade kunnen aanrichten, zoals:
Beheerdersaccounts (Admins): Accounts met verhoogde rechten en systeemtoegang.
Externe toegang (Remote Access): VPN-verbindingen en inloggen vanaf locaties buiten het kantoornetwerk.
Cloudomgevingen: Met name SaaS- en IaaS-diensten die gevoelige informatie of primaire bedrijfsprocessen ondersteunen.
Gevoelige systemen: Applicaties waarin persoonsgegevens, financiële data of intellectueel eigendom zijn opgeslagen.
Beheerconsoles: Interfaces waarmee security-instellingen of gebruikersrechten kunnen worden aangepast.
MFA staat niet op zichzelf. Combineer het met een gedegen wachtwoordbeleid, monitoring op verdacht inloggedrag en een strak accountbeheer.
Als MFA om technische redenen ergens niet mogelijk is, documenteer dit dan, voer een risicobeoordeling uit en tref aantoonbare compenserende maatregelen.
Aantoonbaar bewijs (evidence)
U moet aan auditors kunnen laten zien waar MFA verplicht is, hoe breed het is uitgerold en hoe u omgaat met uitzonderingen.
Zorg minimaal voor:
Het authenticatiebeleid;
MFA-dekkingsrapportages uit uw systemen;
Een register van uitzonderingen inclusief de onderbouwde risicoacceptatie;
Verslagen van periodieke controles op de werking van MFA-instellingen.
Het doel is om aan te tonen dat de belangrijkste toegangspoorten van uw organisatie effectief zijn afgeschermd en dat eventuele beveiligingsgaten actief worden beheerst.
9. Stel een cryptografiebeleid op
Een helder cryptografiebeleid beschrijft hoe uw organisatie versleuteling en andere cryptografische maatregelen inzet om gegevens en systemen te beschermen.
Wat het cryptografiebeleid moet omvatten
Uw beleid moet minimaal richtlijnen bevatten voor de volgende onderdelen:
Data in rust (Data at rest): Bepaal welke gevoelige gegevens versleuteld moeten worden opgeslagen op laptops, servers en in cloudopslag.
Data in beweging (Data in transit): Stel eisen aan de beveiliging van data die over netwerken wordt verzonden, bijvoorbeeld via HTTPS, SFTP of VPN-verbindingen.
Toegestane algoritmen en protocollen: Specificeer welke cryptografische standaarden en sleutellengtes zijn goedgekeurd en welke verouderde protocollen (zoals TLS 1.0/1.1) verboden zijn.
Sleutelbeheer (Key management): Beschrijf hoe encryptiesleutels veilig worden gegenereerd, opgeslagen, gedistribueerd, geroteerd, ingetrokken en vernietigd.
Rollen en verantwoordelijkheden: Wijs eigenaarschap aan voor het beheren van de sleutelinfrastructuur en het goedkeuren van eventuele afwijkingen.
Beoordelingscyclus: Leg vast hoe vaak het beleid en de technische standaarden worden getoetst aan de nieuwste security-inzichten.
Aantoonbaar bewijs (evidence)
Nuttige bewijslast voor een audit omvat:
Het cryptografiebeleid: Het actuele, goedgekeurde document inclusief versienummering.
Een encryptie-inventarisatie: Een overzicht van systemen en databases waar encryptie is toegepast.
Technische standaarden: Specificaties van de goedgekeurde algoritmen en cipher suites binnen uw IT-omgeving.
Procedures voor sleutelbeheer: Gedocumenteerde werkinstructies voor de levenscyclus van sleutels.
Eigendomsregisters van sleutels: Wie heeft toegang tot en is verantwoordelijk voor de belangrijkste sleutels (KMS).
Configuratiebewijs: Systeemscreenshots of exports die aantonen dat versleuteling (zoals BitLocker of database-encryptie) actief is ingeschakeld.
Uitzonderingsrapportages: Gedocumenteerde situaties waarin encryptie technisch niet mogelijk is, inclusief risicoanalyse en tijdelijke maatregelen.
Periodieke evaluaties: Bewijs dat de cryptografische maatregelen regelmatig zijn gecontroleerd en geüpdatet.
Het uitgangspunt is simpel: bescherm gevoelige informatie met de juiste versleuteling en zorg dat het beheer van de sleutels niet versloft.
10. Toets regelmatig de effectiviteit van uw beveiligingsmaatregelen
Organisaties moeten periodiek en kritisch beoordelen of hun security-maatregelen daadwerkelijk zijn geïmplementeerd, correct werken en nog aansluiten op de actuele risico's.
Beleid hebben is niet hetzelfde als grip hebben.
Het hebben van een handboek waarin staat dat u elk kwartaal autorisaties controleert, is geen bewijs dat dit in de praktijk ook echt gebeurt, of dat onterechte rechten daadwerkelijk zijn ingetrokken.
Test de werking, niet alleen de documentatie
Controleer de effectiviteit in de praktijk door middel van actieve controles:
Controleer systeemconfiguraties en logbestanden.
Neem steekproeven op gebruikers, systemen of leverancierscontracten.
Voer processen zelf opnieuw uit om te zien of ze correct verlopen.
Evalueer de afhandeling van recente incidenten en testresultaten.
Laat technische kwetsbaarheids- en penetratietesten uitvoeren.
Het doel is om zwart-op-wit aan te tonen dat uw maatregelen hun werk doen, en niet alleen dat het handboek in de kast staat.
Richt een cyclus van continue monitoring in
Evaluaties moeten een vast onderdeel van uw bedrijfsvoering worden, geen eenmalige exercitie vlak voor de audit:
Implementeren → Testen → Gaten identificeren → Oplossen → Opnieuw beoordelen
Bepaal de frequentie van uw testen op basis van risico's. Kritieke maatregelen vereisen vaker controle, terwijl grote wijzigingen in de IT of nieuwe leveranciers direct aanleiding moeten zijn voor een extra check.
Aantoonbaar bewijs (evidence)
Houd een overzichtelijk dossier bij met de resultaten van uw controles:
Testplannen en -rapportages
Verzameld bewijsmateriaal (artifacts)
Geconstateerde afwijkingen of tekortkomingen
Plannen van aanpak voor herstel (remediation plans)
Directiegoedkeuringen op restrisico's
Resultaten van eerdere controles om voortgang te tonen
De GRC-software van RiskRhino helpt u deze cyclus te automatiseren. Het platform herinnert controle-eigenaren aan hun taken, verzamelt automatisch bewijs en bewaakt de voortgang van verbeterpunten.
Het doel is simpel: zorg dat u continu weet of uw digitale beveiliging werkt en stuur direct bij wanneer de omstandigheden veranderen.
NIS2 Compliance Checklist voor Nederland
Wilt u weten wat uw organisatie concreet geregeld moet hebben voor NIS2? Deze checklist biedt een praktisch vertrekpunt om grip te krijgen op de belangrijkste eisen van de Nederlandse Cyberbeveiligingswet.
Scope & Governance
☐ Controleer of de Cyberbeveiligingswet definitief op uw organisatie van toepassing is
☐ Bepaal uw status (Essentiële of Belangrijke entiteit)
☐ Registreer uw organisatie bij de toezichthouder en wijs verantwoordelijken aan
Risicomanagement & Security
☐ Voer een volledige cybersecurity-risicoanalyse uit
☐ Stel een actueel risicoregister en een risicobehandelplan op
☐ Implementeer de juiste maatregelen voor toegangsbeheer, netwerkbeveiliging en MFA
Incidenten & Continuïteit
☐ Richt een Incident Response Plan in en test dit periodiek
☐ Stel back-up-, uitwijk- en crisisbeheersingsprocedures op
☐ Richt het proces in om te voldoen aan de wettelijke 24-uursmeldplicht
Ketenbeveiliging (Leveranciers)
☐ Identificeer kritieke leveranciers en breng afhankelijkheden in kaart
☐ Beoordeel de cybersecurity-risico's van deze externe partners
☐ Neem expliciete cybersecurity-eisen op in inkoopvoorwaarden en contracten
Aantoonbaarheid & Verbetering
☐ Documenteer al uw beleid, maatregelen en de werking ervan (audit trail)
☐ Toets periodiek of uw beveiligingsmaatregelen in de praktijk effectief zijn
☐ Registreer verbeterpunten en monitor de opvolging hiervan
Dit is slechts een voorproefje. De volledige checklist biedt een gedetailleerde, praktische uitwerking van alle acties, benodigde bewijsstukken en verantwoordelijkheden voor elke NIS2-eis.
Download de complete NIS2 Compliance Checklist in PDF- en Excel-formaat
De checklist is beschikbaar in zowel het Nederlands als het Engels. Vul uw gegevens in en u ontvangt direct een e-mail met de downloadlinks.
Welk bewijsmateriaal moet u bewaren voor NIS2?
NIS2-compliance draait niet alleen om het hebben van plannen. U moet te allen tijde kunnen aantonen dat de maatregelen daadwerkelijk actief zijn en effectief werken.
Welk bewijs (evidence) er exact nodig is, hangt af van uw risicoprofiel, maar onderstaand overzicht biedt een solide basis:
NIS2-maatregel | Voorbeeld van aantoonbaar bewijs |
|---|---|
Risicoanalyse | Risicoregister, gehanteerde methodologie, behandelplannen, getekende goedkeuring van de directie |
Incident response | Incident Response Plan, incidentenlogs, evaluatieverslagen van tabletop-oefeningen |
Business continuity | Business Continuity Plan (BCP), Disaster Recovery Plan, testverslagen van herstelprocedures |
Ketenbeveiliging | Leveranciersbeoordelingen, inkoopcontracten met security-clausules, reviewverslagen |
Cyberhygiëne & training | Security-beleid, presentielijsten van trainingen, resultaten van phishing-simulaties |
Veilige netwerken & systemen | Kwetsbaarheidsscans, patchrapportages, change logs van systeemwijzigingen |
Personeel, toegang & assets | Actueel assetregister, autorisatiematrix, periodieke reviews van rechten, JML-logs |
MFA & authenticatie | MFA-dekkingsrapportages, inlogbeleid, gedocumenteerde uitzonderingen |
Cryptografie | Cryptografiebeleid, overzicht van versleutelde datastores, sleutelbeheerprocedures |
Evaluatie van effectiviteit | Testresultaten van maatregelen, auditrapporten, opvolging van verbeterpunten |
Zorg voor een heldere koppeling tussen uw risico's, de getroffen maatregelen, de verantwoordelijken en de corrigerende acties. Dit maakt het aantonen van compliance tijdens interne reviews of een externe audit aanzienlijk eenvoudiger.
Wie is er verantwoordelijk voor NIS2-compliance?
NIS2 is geen feestje van de IT-afdeling alleen. De directie en het bestuur zijn wettelijk eindverantwoordelijk voor het goedkeuren, implementeren en overzien van de cybersecurity-maatregelen, terwijl verschillende operationele teams de taken uitvoeren.
Een heldere verdeling van verantwoordelijkheden (RACI) kan er als volgt uitzien:
Activiteit | Directie / Bestuur | CISO | Risk Management | IT-afdeling | Inkoop (Procurement) | HR |
|---|---|---|---|---|---|---|
Risicoanalyse | A | R | R | C | ||
Incident response | I | A | R | |||
Ketenbeveiliging | I | C | C | C | R | |
Security-trainingen | A | C | R | |||
Toegangsbeheer | I | C | C | R | C | |
Maatregelen testen | A | R | R | C | C |
A = Eindverantwoordelijk (Accountable), R = Uitvoerend verantwoordelijk (Responsible), C = Geraadpleegd (Consulted), I = Geïnformeerd (Informed)
Het gaat er niet om dat u een overgecompliceerde matrix bouwt, maar dat elke NIS2-maatregel een duidelijke eigenaar heeft, er toezicht is en dat de uitvoering aantoonbaar wordt vastgelegd.
Dit zorgt voor een continu proces van: toewijzen → uitvoeren → bewijs verzamelen → controleren → bijsturen.
NIS2-compliance inrichten als een continu proces
NIS2-compliance is geen statische stapel papier die u alleen voor de accountant afstoft. Naarmate uw systemen, risico's en leveranciers veranderen, moet uw compliance-programma continu meebewegen.
De meeste organisaties doorlopen hierbij drie fasen:
Fase 1 - Losse documenten en Excel-sheets
Compliance wordt handmatig bijgehouden in losse bestanden:
Risicoregister_v2_def.xlsx
Leverancierslijsten in Excel
Beleidsdocumenten in Word
Outlook-agenda's voor herinneringen
Een gedeelde netwerkmap voor bewijsstukken
Dit werkt in het begin prima, maar zodra de organisatie groeit, wordt het ondoenlijk om deadlines, eigenaarschap en updates accuraat bij te houden. Het actueel houden van de status wordt de grootste uitdaging.
Fase 2 - Gestructureerde processen
De organisatie introduceert herhaalbare workflows voor:
Het toewijzen van beheersmaatregelen aan eigenaren;
Het inplannen van periodieke controles;
Het gestructureerd verzamelen van bewijsmateriaal;
Het centraal registreren van verbeterpunten;
Het monitoren van herstelacties.
Dit zorgt voor meer consistentie, maar omdat informatie nog steeds in verschillende systemen staat, blijft de kans op inconsistenties en blinde vlekken groot.
Fase 3 - Geïntegreerd GRC (Governance, Risk & Compliance)
Een volwassen aanpak verbindt alle onderdelen van uw security- en compliance-programma met elkaar:
Risico's ↔ Maatregelen ↔ Bedrijfsmiddelen ↔ Leveranciers ↔ Incidenten ↔ Bewijslast
Hierdoor ziet u direct hoe een risico verband houdt met een specifieke maatregel, welk bewijsmateriaal die maatregel ondersteunt, welke systemen of leveranciers erbij betrokken zijn en of openstaande actiepunten zijn opgelost.
De meerwaarde van GRC-software
Met speciale NIS2 compliance software beheert u alle eisen centraal in één overzichtelijk systeem, in plaats van te moeten vertrouwen op handmatige processen en losse spreadsheets. Het GRC-platform van RiskRhino biedt onder andere:
AI-ondersteuning (AI Agents)
Een centraal risicoregister
Directe mapping van maatregelen
Geautomatiseerde workflows voor controles
Geïntegreerd beleidsbeheer
Leveranciersaudits en -beoordelingen
Centrale opslag van bewijsmateriaal
Beheer en opvolging van verbeterpunten
Compliance-rapportages voor directie en auditoren
Een volledige, onwijzigbare audit trail
Dit maakt compliance herhaalbaar, transparant en eenvoudig te onderhouden, ongeacht hoe uw organisatie zich ontwikkelt.
Neem contact met ons op om te zien hoe RiskRhino uw NIS2-compliance kan structureren en automatiseren.
Veelgestelde vragen over NIS2 en de Cyberbeveiligingswet
Wat is de Cyberbeveiligingswet?
De Cyberbeveiligingswet (Cbw) is de Nederlandse wet die de Europese NIS2-richtlijn implementeert. Deze wet stelt strenge eisen aan cybersecurity, risicomanagement en incidentenrapportage voor organisaties die binnen de scope vallen.
Is de Cyberbeveiligingswet de Nederlandse versie van NIS2?
Ja. NIS2 is de Europese richtlijn, en de Cyberbeveiligingswet is de concrete wetgeving waarmee Nederland deze richtlijn verankert in de nationale wet. Dit is het wettelijke kader waaraan organisaties in Nederland zich moeten houden.
Wie moet in Nederland aan de NIS2 voldoen?
Organisaties die actief zijn in de sectoren uit Annex I of Annex II kunnen onder de wet vallen, afhankelijk van hun omvang (middelgroot of groot). Sommige organisaties vallen echter ongeacht hun omvang onder de wet vanwege hun kritieke maatschappelijke functie. Het is belangrijk om uw sector, omvang en eventuele specifieke uitzonderingen goed te analyseren.
Wanneer is de Cyberbeveiligingswet ingegaan?
De Cyberbeveiligingswet is op 15 augustus 2026 in werking getreden en vervangt vanaf dat moment de oude Wbni.
Is registratie voor NIS2 verplicht?
Ja, voor organisaties die onder de Cyberbeveiligingswet vallen, is registratie in het Nederlandse Cbw-register verplicht. Zorg dat u tijdig controleert aan welke registratie-eisen u moet voldoen.
Wat houden de 10 maatregelen van de Cyberbeveiligingswet in?
De 10 verplichte maatregelen zijn:
Risicoanalyse van informatiesystemen
Incidentenafhandeling (respons)
Bedrijfscontinuïteit en crisisbeheer
Beveiliging van de toeleveringsketen
Beveiliging bij inkoop, ontwikkeling en onderhoud van systemen
Beleid en procedures om de effectiviteit van maatregelen te beoordelen
Basisprincipes van cyberhygiëne en cybersecurity-trainingen
Beleid rondom het gebruik van cryptografie en encryptie
Beveiliging van personeel, toegangsbeleid en assetmanagement
Het gebruik van multifactorauthenticatie (MFA) of passkeys
Deze maatregelen dwingen u niet alleen om beveiliging in te richten, maar ook om de werking ervan continu te toetsen.
Wat zijn de meldeisen bij een NIS2-incident?
Als u te maken krijgt met een 'significant incident', moet u binnen 24 uur een eerste waarschuwing sturen naar de toezichthouder. Binnen 72 uur volgt de formele melding en binnen één maand moet u een gedetailleerd eindrapport indienen.
Moeten toeleveranciers ook voldoen aan NIS2?
Niet automatisch via de wet zelf, maar wel indirect. Organisaties die onder de Cyberbeveiligingswet vallen, zijn verplicht om de risico's in hun keten te beheersen. Hierdoor zullen zij strenge cybersecurity-eisen stellen aan hun leveranciers. Ketenbeveiliging is daarmee een belangrijk aspect van NIS2.
Helpt een ISO 27001-certificering bij NIS2-compliance?
Zeker. ISO 27001 biedt een uitstekende basis voor het inrichten van een informatiebeveiligingssysteem (ISMS) dat sterk overeenkomt met de eisen van NIS2. Een certificering betekent echter niet automatisch dat u aan alle specifieke verplichtingen van de Cyberbeveiligingswet voldoet (denk aan de specifieke Nederlandse meldplichten). Een gap-analyse is daarom altijd noodzakelijk. Lees hier meer over de vergelijking.
Van NIS2-verplichting naar een weerbare organisatie
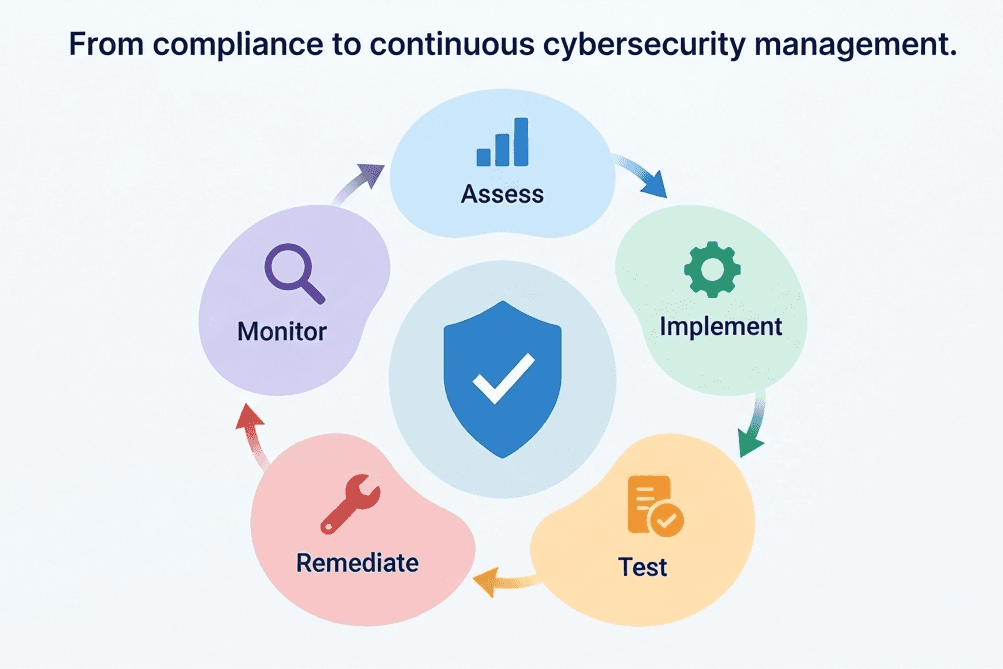
NIS2-compliance is geen eenmalige exercitie. Risico's, systemen, leveranciers en uw bedrijfsactiviteiten veranderen continu. Uw cybersecurity-aanpak moet daarom proactief meegroeien.
Een pragmatische en continue cyclus is:
Risico's bepalen → Maatregelen nemen → Bewijs verzamelen → Effectiviteit testen → Verbeteren → Herhalen
Deze risicogebaseerde aanpak zorgt ervoor dat u investeert in maatregelen die er voor uw specifieke organisatie echt toe doen.
Het uiteindelijke doel van de Cyberbeveiligingswet is het structureel verhogen van de digitale weerbaarheid van de Nederlandse economie en vitale ketens. Door te kiezen voor een continu compliance-proces, zorgt u ervoor dat uw organisatie optimaal beschermd blijft tegen de dreigingen van morgen.