NIS2
Al ISO 27001-gecertificeerd? Dan bent u al goed op weg naar NIS2-compliance

Samuel Mihalcik
Senior Consultant
Als compliance officer bij een organisatie met een ISO 27001-certificering weet je welke vraag de directie binnenkort gaat stellen: "Zijn we al NIS2-compliant?"
Om snel en zonder gedoe de vergelijking te maken, kun je hier direct onze praktische toolkit downloaden, inclusief een handige NIS2 naar ISO 27001 mapping in Excel en de bijbehorende documentatie:
Is een ISO 27001-certificering genoeg voor NIS2? Het korte antwoord
Als het bestuur vraagt of een ISO 27001-certificaat automatisch betekent dat je aan de NIS2-richtlijn voldoet, is het eerlijke antwoord: nee, niet direct. Het zijn wezenlijk verschillende zaken: de één is een vrijwillige norm waartegen je je laat auditeren, de ander is een wettelijke verplichting. Maar wie al langer met een Information Security Management System (ISMS) werkt, begint zeker niet bij nul. De meeste cybersecurity- en risicobeheersingsmaatregelen die NIS2 eist, overlappen grotendeels met de controls die je voor ISO 27001 al hebt ingericht en laten toetsen. In de praktijk is het dan ook het slimst om een NIS2 ISO 27001-mapping uit te voeren, gevolgd door een gerichte gap-analyse. Zo bouw je voort op je huidige basis in plaats van een compleet nieuw, parallel beveiligingssysteem op te tuigen.
NIS2 versus ISO 27001: Wat is het verschil?
Hoewel ISO 27001 en NIS2 in de bestuurskamer vaak in één adem worden genoemd als concurrerende frameworks, verschillen ze fundamenteel van karakter.
ISO 27001 is een norm voor informatiebeveiliging.
Het is een vrijwillig, certificeerbaar raamwerk voor het inrichten van een ISMS: van risicoanalyses en controls tot continue verbetering en onafhankelijke audits.
NIS2 is een wettelijk kader voor cybersecurity.
In Nederland is de NIS2-richtlijn vertaald naar nationale wetgeving onder de naam Cyberbeveiligingswet (Cbw). Hiervoor kun je geen "certificaat" behalen. Het is een wettelijke plicht met harde eisen rondom cybersecurity, meldingsplichten bij incidenten en bestuurlijke aansprakelijkheid. Toezicht hierop ligt bij een overheidsrechter of toezichthouder, niet bij een certificerende instantie.
Certificering versus wettelijke compliance
ISO 27001 | NIS2 / Cyberbeveiligingswet | |
|---|---|---|
Type | Internationale norm | Wetgeving |
Primaire focus | Informatiebeveiligingssysteem (ISMS) | Digitale risico's en weerbaarheid |
Certificering | Mogelijk (via geaccrediteerde audit) | Geen ISO-achtige certificering mogelijk |
Toepasselijkheid | Vrijwillig / contractueel | Bepaald door wettelijk kader (omvang, sector) |
Meldingsplicht incidenten | Intern beveiligingsproces | Wettelijke meldplicht met strikte deadlines |
Ketenveiligheid | Vereist (A.5.19, A.5.23) | Vereist (beveiliging van de leveranciersketen) |
Risicomanagement | Kernvereiste | Kernvereiste |
Kort samengevat: met een ISO 27001-certificaat laat je aan klanten zien dat je informatiebeveiliging professioneel beheerst. Voldoen aan de NIS2/Cbw toont de toezichthouder dat je voldoet aan de wettelijke ondergrens voor cybersecurity – ongeacht welke certificaten je eventueel op zak hebt.
Wat kost een ISO 27001-certificering?
Er is geen vast prijskaartje voor ISO 27001. De totale investering hangt sterk af van de grootte en complexiteit van de organisatie, de scope van het ISMS en de mate waarin de benodigde processen al op orde zijn.
Directe certificeringskosten
Een belangrijk onderdeel is de interne audit. Dit kan worden uitgevoerd door een opgeleide medewerker, een nieuwe specialist of een externe consultant. Elke optie brengt eigen kosten met zich mee, of het nu gaat om opleiding, loonkosten of consultancy-uren.
Daarnaast betaal je de certificerende instantie voor de externe audit. Deze kosten worden bepaald door het aantal benodigde auditdagen, wat weer afhankelijk is van het aantal medewerkers dat binnen de scope van de certificering valt.
Houd er rekening mee dat dit geen eenmalige uitgave is. Om het certificaat te behouden, zijn jaarlijkse controle-audits en periodieke hercertificeringen verplicht.
Kosten voor het opbouwen van het ISMS
De auditkosten zijn slechts een deel van de totale investering. De meeste tijd en budget gaan zitten in het ontwerpen, implementeren en onderhouden van het ISMS, zoals:
Het opstellen van beleid en procedures.
Het uitvoeren van risicoanalyses.
Het implementeren van beveiligingsmaatregelen (controls).
Security awareness-trainingen voor medewerkers.
De aanschaf van software voor security en compliance.
Het verzamelen van bewijslast en bijhouden van documentatie.
Het oplossen van geconstateerde tekortkomingen (gaps) voorafgaand aan de audit.
Voor een organisatie met volwassen processen vallen deze kosten vaak mee. Wie vanaf nul moet beginnen, is aan de inrichting van het ISMS vaak aanzienlijk meer kwijt dan aan de feitelijke certificeringsaudit.
Uiteindelijk hangen de kosten van ISO 27001 dus niet alleen af van de omvang van je bedrijf, maar vooral van hoeveel van de vereiste maatregelen al actief worden nageleefd.
NIS2 ISO 27001 Mapping: Hoe sluiten ze op elkaar aan?
De NIS2 (en de Cyberbeveiligingswet) verdeelt haar eisen voor risicobeheer onder in tien specifieke maatregelen. De onderstaande mapping dekt deze alle tien af. Vrijwel elke maatregel heeft een directe link met ISO 27001:2022 Annex A. Maar let op: een grote overlap betekent niet dat je direct volledig compliant bent. Hieronder zie je waar de extra controlepunten liggen.
NIS2-maatregel | Relevante ISO 27001:2022-domeinen | Gemiddelde overlap | Wat je nog extra moet controleren |
|---|---|---|---|
1. Risicoanalyses en informatiebeveiligingsbeleid | Clausules 5–8; Annex A.5.1–A.5.8, A.6.3 | Zeer hoog | De frequentie en formaliteit van de NIS2-risicoanalyse versus je huidige ISMS-cyclus, en of beslissingen over restrisico's specifiek onderbouwd zijn conform de NIS2-eisen. |
2. Incident handling | A.5.24, A.5.25, A.5.26, A.5.27, A.5.28 | Hoog | De wettelijke meldingstermijnen van de NIS2/Cbw (24-uurs waarschuwing, 72-uurs melding) en of je escalatieprocessen hier daadwerkelijk op zijn ingericht. |
3. Bedrijfscontinuïteit en crisisbeheer | A.5.29, A.5.30, A.8.13, A.8.14 | Zeer hoog | Je crisisbeheerprocessen en de concrete bewijslast voor herstelcapaciteit die de toezichthouder verwacht (dit kan afwijken van wat een ISO-auditor vraagt). |
4. Beveiliging van de leveranciersketen | A.5.19, A.5.20, A.5.21, A.5.22, A.5.23 | Hoog | De diepgang van leveranciersbeoordelingen en specifieke NIS2-eisen voor leveranciers, met name de herbeoordelingsfrequentie van kritieke partners. |
5. Beveiliging van netwerken en systemen | A.6.3, A.8.19 | Hoog | Of specifieke NIS2-thema's rondom cyberhygiëne voldoende worden gedekt, in plaats van alleen algemene securitytrainingen. |
6. Beleid en procedures voor effectiviteit van maatregelen | A.8.25, A.8.26, A.8.27, A.8.28, A.8.29, A.8.30, A.8.31, A.8.32, A.8.33, A.8.34 | Hoog | De documentatie rondom een veilige ontwikkelcyclus (SDLC) en of bewijslast rond patches en kwetsbaarheden direct bruikbaar is voor NIS2-rapportages. |
7. Basisprincipes van cyberhygiëne en security awareness | A.5.9–A.5.18, A.8.1–A.8.10 | Zeer hoog | De volledigheid van de in-, door- en uitstroomprocedures en de frequentie waarmee rechten voor bevoorrechte accounts (privileged access) worden geëvalueerd. |
8. Gebruik van cryptografie en versleuteling | A.5.17, A.5.18, A.8.5 | Hoog | De adoptiegraad van MFA en passkeys voor bevoorrechte accounts, toegang op afstand en clouddiensten, inclusief de registratie en goedkeuring van uitzonderingen. |
9. Beveiliging van personeel en toegangsbeheer | A.8.24 | Hoog | Aansluiting bij eventuele sectorspecifieke richtlijnen voor cryptografie en hoe vaak het cryptografiebeleid zelf formeel wordt herzien. |
10. MFA en beveiligde communicatie | Clausule 9 (interne audit, management review) | Hoog | Of je evaluatiecyclus en de frequentie van herbeoordelingen aansluiten bij de dynamische risico's die NIS2 signaleert. |
Die laatste kolom ('wat je nog extra moet controleren') vormt het eigenlijke werk voor NIS2-compliance. Overlap geeft je een vliegende start, maar is niet het eindstation.
Download de NIS2 naar ISO 27001 mapping (Excel)
Alle tien de NIS2-maatregelen direct gekoppeld aan de ISO 27001:2022 Annex A-controls. Inclusief statuskolommen (Volledig / Gedeeltelijk / Niet gedekt) en een eigenaarsveld om direct met je gap-analyse aan de slag te gaan.
Start met je ISO 27001 Verklaring van Toepasselijkheid (SoA)
Waarom de SoA je ideale vertrekpunt is
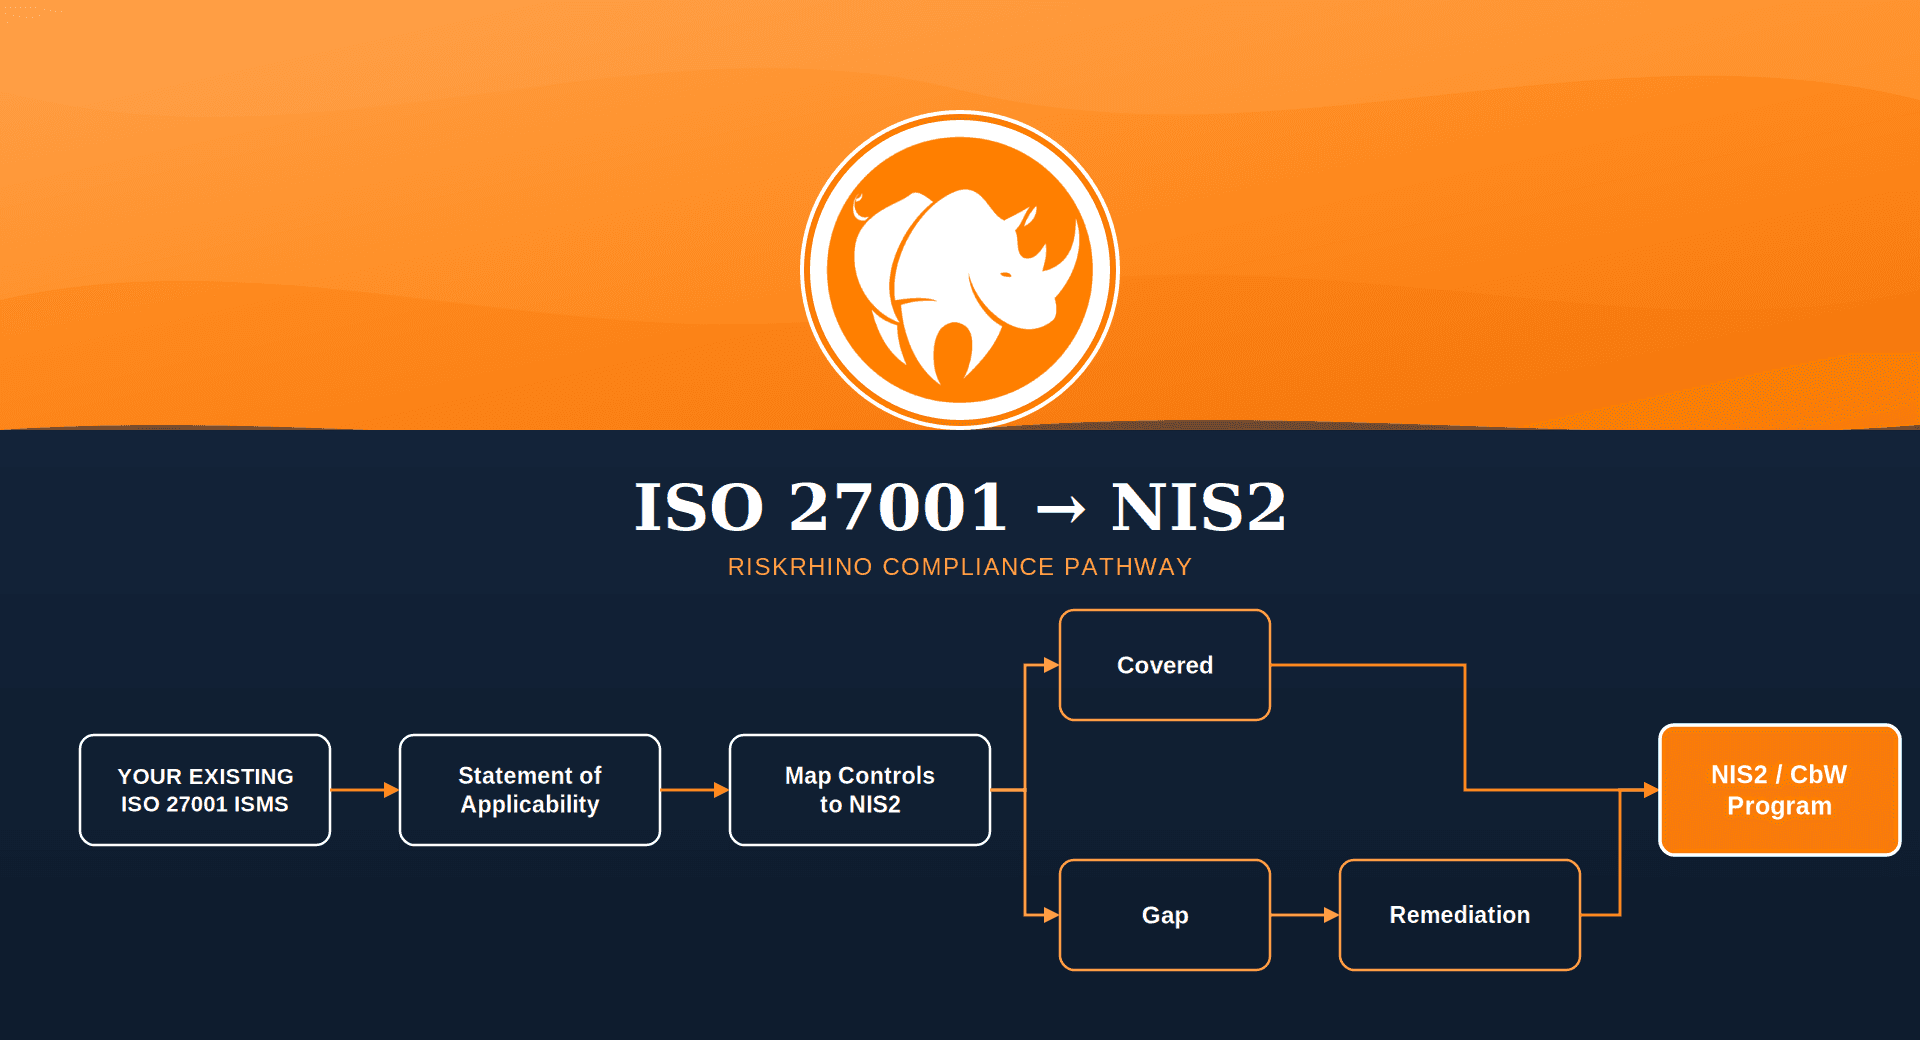
Als je al met een ISMS werkt, is de Verklaring van Toepasselijkheid (Statement of Applicability) de beste basis voor een NIS2-gap-analyse. Dit werkt vele malen efficiënter dan beginnen met een blanco NIS2-checklist. Je SoA laat namelijk al zien welke controls relevant zijn voor je organisatie, welke buiten beschouwing zijn gelaten (en waarom), hoe ver de implementatie vordert en wie er verantwoordelijk is voor de bewijslast. Daarmee heb je het grootste deel van het voorwerk al liggen in een document dat je toch al jaarlijks actualiseert. In plaats van onder tijdsdruk het wiel opnieuw uit te vinden, hergebruik je hiermee slim je bestaande data.
Bestaande controls mappen in plaats van nieuwe bedenken
De meest succesvolle aanpak is om bestaande maatregelen slim door te vertalen. Koppel elke NIS2- of Cbw-eis aan de ISO 27001-control die hier al op toeziet. Controleer welke bewijslast er ligt, beoordeel in hoeverre dit de wettelijke eis dekt en leg eventuele resterende tekortkomingen vast. Door deze werkwijze consequent toe te passen, breid je simpelweg het beheersingskader uit dat je toch al gebruikt. Dat scheelt enorm veel werk: een parallel opgetuigd NIS2-programma gaat binnen een jaar uit de pas lopen met je ISMS, terwijl een geïntegreerde aanpak automatisch up-to-date blijft.
Stappenplan: Zo voer je een ISO 27001 naar NIS2 gap-analyse uit
Dit is het gestructureerde proces om een theoretische mapping om te zetten in een concrete compliance-nulmeting. Deze methode kun je ook gebruiken wanneer je later andere wetgeving of frameworks wilt integreren, zoals DORA, de EU AI Act of toekomstige security-eisen.
Stap 1: Bepaal de toepasselijkheid
Stel eerst vast of de NIS2 en de Cyberbeveiligingswet (Cbw) daadwerkelijk van toepassing zijn op jouw organisatie. De reikwijdte van NIS2 wordt bepaald door factoren zoals de sector en de grootte van het bedrijf. Dit is een juridische en compliance-vraag voordat het een technisch security-vraagstuk wordt.
Controleer of jouw organisatie binnen de scope valt en of je bent geclassificeerd als Essentiële of Belangrijke entiteit.
Stap 2: Map de bestaande controls
Loop de tien NIS2-maatregelen systematisch langs en koppel ze aan de ISO 27001-controls die je al hebt ingericht. Het matchen van NIS2 aan ISO 27001 op detailniveau (en dus niet alleen op hoofdlijnen) is cruciaal voor een betrouwbaar resultaat. Gebruik je Verklaring van Toepasselijkheid (SoA) als basis om te voorkomen dat je alles opnieuw moet inventariseren.
De mappingtabel hierboven is een uitstekend startpunt.
Zorg dat aan het einde van deze stap elke NIS2-maatregel concreet gelinkt is aan een ISO 27001-control. Neem geen genoegen met aannames zoals "dit zal ergens wel geregeld zijn".
Stap 3: Beoordeel de mate van dekking
Stel per gekoppelde maatregel vast in hoeverre de huidige ISO-control voldoet aan de specifieke NIS2-eisen.
Deel ze in naar de status: Volledig gedekt, Gedeeltelijk gedekt, Niet gedekt, Nog niet beoordeeld
Dit is de stap waar gap-analyses vaak te optimistisch zijn. Op papier kan de overlap groot lijken, terwijl er in de praktijk toch essentiële details ontbreken.
Een goed voorbeeld is incidentmanagement: dat is onder ISO 27001 vaak prima geregeld, maar waarschijnlijk nog niet getoetst aan de zeer strikte melktermijnen van de NIS2. Beoordeel de dekking dus altijd op de exacte wettelijke formulering, niet op het algemene onderwerp.
Stap 4: Identificeer en documenteer de gaps
Omschrijf voor elke maatregel die nog niet 100% dekkend is, heel specifiek wat er nog ontbreekt.
Een gap kan van alles zijn: een ontbrekend proces, onvoldoende documentatie, een control die nog niet actief is, of bewijslast die niet overtuigend genoeg is voor een toezichthouder.
Vermijd vage conclusies als "de ketenbeveiliging moet beter." Kies liever voor concrete actiepunten zoals: "Kritieke leveranciers worden alleen bij onboarding getoetst, maar er is geen periodieke herbeoordeling ingericht."
Stap 5: Wijs eigenaren aan
Elke gap heeft een persoonlijke eigenaar nodig – dus geen afdeling of teamnaam.
Hoewel de eindverantwoordelijkheid bij NIS2 expliciet bij het bestuur ligt, kunnen operationele taken bij verschillende rollen liggen. Afhankelijk van de maatregel ligt het eigenaarschap bijvoorbeeld bij de CISO of de risk-manager (voor risicobeheersing en effectiviteit), bij security of IT (voor incident response), bij de business continuity officer (voor herstelplannen), bij inkoop (voor ketenbeveiliging) en bij HR (voor awareness-trainingen).
Door in een vroeg stadium duidelijke eigenaren te benoemen, zorg je dat de openstaande punten ook daadwerkelijk worden opgepakt.
Stap 6: Formuleer concrete verbeteracties
Vertaal elke gap naar een gerichte verbeteractie met een duidelijke eigenaar en deadline.
Bijvoorbeeld:
"Het inrichten van een jaarlijkse herbeoordeling voor kritieke leveranciers. Eigenaar: Inkoop, deadline: eind Q2."
Dit is een actie waar je direct mee aan de slag kunt.
Een vage actie zoals "Leveranciersbeheer verbeteren" werkt in de praktijk niet.
Probeer deze acties direct te integreren in de reguliere verbetercyclus van je bestaande ISMS in plaats van een apart NIS2-actieplan bij te houden. Zo houd je overzicht en blijven beide programma's in lijn.
Stap 7: Verifieer de bewijslast
Voordat je een gap als 'opgelost' markeert, moet je controleren of de benodigde bewijslast ook daadwerkelijk aanwezig is.
Een actie die is uitgevoerd zonder bijbehorend bewijs, is geen gesloten gap. Het is een onbewezen aanname.
Let er hierbij extra op of de bewijslast aansluit bij de specifieke eisen van NIS2 rondom rapportage, documentatie en de aantoonbare effectiviteit van controls.
Stap 8: Integreer NIS2 volledig in je ISMS
De laatste stap is om NIS2 een vast onderdeel te maken van je dagelijkse ISMS-processen, in plaats van het als een losstaand compliance-project te blijven managen.
Je bestaande risicoregister, controleeigenaren, processen voor bewijsverzameling en management reviews kunnen prima worden ingezet om de NIS2-eisen te borgen.
Zorg dat NIS2-specifieke risico's in hetzelfde risicoregister landen, dat bestaande controleeigenaren ook voor deze wetgeving verantwoordelijk zijn en dat de status van de NIS2-compliance standaard wordt besproken tijdens de management review.
Kortom: bouw geen tweede managementsysteem, maar breid de solide basis die je al hebt verder uit.
Wat je met ISO 27001 al heel goed geregeld hebt voor NIS2
Als je ISMS een gezond volwassenheidsniveau heeft, is er een flinke lijst met onderwerpen waar je al heel goed op scoort. Omdat risicomanagement de kern vormt van beide kaders, sluiten je bestaande risicoanalyses en behandelplannen hier naadloos op aan. Dat geldt ook voor incidentmanagement: detecteren, reageren en evalueren doe je waarschijnlijk al sinds je eerste auditronde. NIS2 voegt hier voornamelijk strakke meldingstermijnen aan toe. Ook bedrijfscontinuïteit en back-up-procedures (onder Annex A.5.29, A.5.30, A.8.13 en A.8.14) komen vrijwel een-op-een overeen. Daarnaast geeft je leveranciersbeoordeling je een uitstekende voorsprong voor de eisen rondom ketenbeveiliging, hoewel je hier mogelijk nog wat dieper moet graven.
Veilig ontwikkelen (SDLC) en vulnerability management (gedekt in Annex A.8.25 tot en met A.8.34) zijn eveneens gebieden waar de inhoud vaak al staat. De interne audits en management reviews (Clausule 9) dekken een groot deel van de vereiste effectiviteitsmetingen af, en je awareness-programma's sluiten goed aan bij de basisprincipes van cyberhygiëne die NIS2 voorschrijft. Tot slot vormen cryptografie, toegangsbeheer, assetmanagement en MFA de vertrouwde pijlers onder je ISO 27001 ISMS waar NIS2 weinig extra eisen aan stelt.
Hoewel dit niet betekent dat je automatisch 100% compliant bent, geeft het je wel een enorme voorsprong ten opzichte van organisaties die vanaf nul moeten beginnen.
Wat ISO 27001 je niet automatisch biedt voor NIS2
Dit is het punt waar het verschil tussen een algemene kwaliteitsnorm en specifieke wetgeving om de hoek komt kijken.
ISO 27001 is een internationale standaard voor het opzetten van een managementsysteem. NIS2 is een Europese richtlijn die in elk land in lokale wetgeving wordt omgezet. In Nederland gebeurt dat via de Cyberbeveiligingswet.
Sommige NIS2-verplichtingen vallen daardoor simpelweg buiten de scope van een reguliere ISO 27001-audit.
Wettelijke verplichtingen
Je ISMS helpt je om cybersecurity-risico's te beheersen, maar het vertelt je niet wat de exacte wettelijke kaders zijn binnen de Nederlandse wetgeving.
Onder de NIS2 moet je allereerst formeel bepalen of je binnen de scope valt, of je een Essentiële of Belangrijke entiteit bent, onder welke toezichthouder je valt en welke specifieke plichten hieruit voortvloeien.
Dit is een juridische toetsing die losstaat van je ISO-certificaat.
Het is daarom essentieel om je organisatie concreet te toetsen aan de Cyberbeveiligingswet, in plaats van erop te vertrouwen dat een certificaat alle deuren opent.
De wettelijke meldplicht bij incidenten
ISO 27001 zorgt voor een gestructureerd incidentenproces.
Het garandeert echter niet dat dit proces is ingericht op de keiharde wettelijke deadlines van de nieuwe wetgeving.
Voor organisaties die onder de Cyberbeveiligingswet vallen, geldt bij significante incidenten een gefaseerde meldplicht: een eerste 'vroege waarschuwing' binnen 24 uur, een uitgebreidere melding binnen 72 uur en een definitieve rapportage binnen één maand.
Je operationele incidenten-proces moet dus direct gekoppeld zijn aan de juridische meldprocedure.
Er moet volstrekt helder zijn:
Wanneer een incident de drempelwaarde voor een officiële melding overschrijdt.
Wie de knoop doorhakt of een incident als 'significant' wordt aangemerkt.
Wie de melding daadwerkelijk uitvoert.
Bij welke toezichthouder of welk CSIRT de melding moet worden ingediend.
Welke informatie op welk moment gedeeld moet worden.
Hoe de wettelijke deadlines strak worden bewaakt.
Wie de communicatie met de directie, klanten en eventuele media coördineert.
Het operationele deel is via ISO vaak goed geregeld. De gap zit bij NIS2 vrijwel altijd in de juridische en formele meldingslaag.
Bestuurlijke aansprakelijkheid
ISO 27001 vraagt om betrokkenheid van de directie en regelmatige management reviews.
De NIS2 gaat echter een flinke stap verder en legt de verantwoordelijkheid voor cybersecurity expliciet en persoonlijk bij de directieleden en bestuurders neer.
Het bestuur kan security dus niet langer simpelweg over de schutting gooien bij de IT-afdeling en het daarbij laten.
De directie moet aantoonbaar toezicht houden op het risicobeheer, de belangrijkste risico's begrijpen en actief toezien op de implementatie en effectiviteit van de maatregelen.
Voor organisaties die al ISO-gecertificeerd zijn, vergt dit vaak geen complete ommezwaai, maar wel een formele aanscherping van de governance.
Zorg dat dit expliciet en helder wordt gedocumenteerd.
De management review moet niet alleen beoordelen of het ISMS functioneert, maar moet ook expliciet aantonen dat het bestuur haar wettelijke taken in het kader van de Cyberbeveiligingswet serieus uitvoert.
Registratieplicht en toezicht
Met ISO 27001 hoef je je nergens officieel te registreren als organisatie die onder specifiek overheidstoezicht staat.
Onder de Cyberbeveiligingswet ben je echter verplicht om je als entiteit te registreren bij de bevoegde autoriteit. Dit soort administratieve en wettelijke verplichtingen moet je zelfstandig inrichten, los van je ISO-auditcyclus.
Dit is een van de duidelijkste voorbeelden waarom "wij zijn al ISO-gecertificeerd" niet hetzelfde is als "wij voldoen aan de NIS2".
Een certificaat van een private auditor kan een wettelijke registratieplicht bij de overheid nooit vervangen.
Sectorspecifieke eisen en bewijsvoering
Een ISO-auditor is vaak tevreden als je kunt aantonen dat een maatregel is gedefinieerd, geïmplementeerd en periodiek wordt getoetst.
Een toezichthouder van de overheid kan echter heel andere eisen stellen aan de diepgang en vorm van je bewijslast.
Bovendien kan de NIS2 te maken hebben met specifieke sectorrichtlijnen of aanvullende leidraden van toezichthouders.
Zorg er daarom voor dat je gap-analyse niet oppervlakkig blijft hangen op het niveau van:
ISO-control → NIS2-eis → Gedekt
Stel in plaats daarvan de kritische vragen:
Wat eist de wet hier exact van ons?
Welke control hebben we daar momenteel tegenover staan?
Met welke concrete bewijslast kunnen we de werking hiervan direct aantonen?
Zijn er specifieke wettelijke details die niet in onze ISO-richtlijnen staan?
Juist die extra diepgang maakt het verschil tussen een papieren tijger en een waterdichte compliance-structuur.
NIS2-mapping in de praktijk: Een concreet voorbeeld
Laten we eens inzoomen op de beveiliging van de leveranciersketen.
Een ISO 27001-gecertificeerde organisatie heeft vaak al beleid voor leveranciersrelaties, beveiligingseisen in contracten en incidentele leveranciersbeoordelingen.
Op papier lijkt de mapping dan heel eenvoudig:
ISO 27001: Leveranciersbeveiliging in Annex A.5.19 tot en met A.5.23.
NIS2: Beveiliging van de leveranciersketen.
Eerste inschatting: Zeer hoge overlap.
Maar hoe werkt dit in de dagelijkse praktijk?
Stel, de organisatie heeft 300 leveranciers. Kritieke leveranciers worden getoetst bij de onboarding, security-eisen worden netjes opgenomen in de contracten en leveranciers leveren braaf hun ISO-certificaten of ingevulde vragenlijsten aan.
Dat klinkt als een solide basis.
Maar tijdens de gap-analyse stellen we de kritische vervolgvraag:
Wat gebeurt er nadat een leverancier eenmaal binnen is?
Dan blijkt vaak dat kritieke leveranciers daarna zelden tot nooit systematisch opnieuw worden beoordeeld. Sommige contracten lopen al vijf jaar ongewijzigd door. Diverse leveranciers maken inmiddels gebruik van andere onderaannemers zonder dat daar een risicoanalyse op is losgelaten. En er is geen centraal overzicht van openstaande verbeterpunten bij leveranciers.
De benodigde maatregel is er dus wel degelijk,
maar hij is slechts gedeeltelijk effectief.
De verbeteracties zijn gelukkig heel concreet te formuleren:
Richt een jaarlijkse herbeoordeling in voor kritieke leveranciers.
Stel duidelijke criteria op voor deze herbeoordelingen.
Controleer of de contractuele afspraken nog aansluiten bij de huidige risico's.
Houd openstaande actiepunten bij leveranciers centraal bij.
Wijs een vaste eigenaar aan binnen het inkoop- of securityteam.
Koppel hier harde deadlines aan.
Zorg dat de uitgevoerde evaluaties als bewijslast worden gearchiveerd.
Dit is hoe een waardevolle gap-analyse te werk gaat.
De mapping laat zien waar je moet zoeken.
Een helder gedefinieerde gap, inclusief eigenaar, actie en deadline, zorgt dat je het daadwerkelijk oplost.
Kun je ISO 27001-bewijslast hergebruiken voor NIS2?
In veruit de meeste gevallen: ja!
Er is geen enkele reden om documenten of bewijzen dubbel aan te maken, alleen omdat de wetgeving een andere naam heeft.
Je actuele risicoregister kan prima dienen als basis voor je NIS2-risicomanagement.
Bestaande reviews op gebruikersrechten dekken de eisen rondom identiteits- en toegangsbeheer af.
Je leveranciersbeoordelingen ondersteunen de eisen voor ketenbeveiliging.
Of het nu gaat om continuïteitstesten, back-up-controles, penetratietesten, vulnerability scans, awareness-rapportages of verslagen van de management review: dit is allemaal direct bruikbare bewijslast.
Het enige wat je moet doen, is de herleidbaarheid (traceability) goed inrichten.
Denk hierbij aan de keten:
Risico → Maatregel → Bewijslast → Constatering → Verbetering → Eigenaar
Als één maatregel zowel ISO 27001 als NIS2 ondersteunt, is het zonde om hier twee versies van bij te houden of tweemaal dezelfde bewijslast te verzamelen.
Wel moet je altijd kritisch controleren of het bestaande bewijsmateriaal ook echt de volledige lading van de NIS2-eis dekt.
Dat een document in een ISO-map staat, betekent niet automatisch dat het ook aan alle wettelijke NIS2-eisen voldoet.
Stel jezelf altijd de vraag:
Toont deze bewijslast onomstotelijk aan dat de maatregel actief is, correct functioneert en onder toezicht van de directie staat?
Is het antwoord ja? Hergebruik het dan direct.
Toont het slechts een deel aan? Identificeer dan exact welk bewijsstuk nog ontbreekt en vul dit gericht aan.
Beheer ISO 27001 en NIS2 vanuit één centraal controlekader
Zodra de initiële mapping staat, volgt de grootste uitdaging: hoe houd je alles op de lange termijn in lijn?
Dit is het punt waar veel organisaties de mist in gaan.
Ze tuigen losse systemen op:
Een ISO 27001 control-matrix.
Een aparte NIS2-spreadsheet.
Gescheiden mappen voor de bewijslast.
Verschillende actielijsten voor verbeterpunten.
Twee aparte auditplanningen.
Het gevolg? Binnen een half jaar lopen de systemen hopeloos uit elkaar.
In de ene lijst is een maatregel aangepast, in de andere niet. Een verantwoordelijke medewerker verlaat het bedrijf en de updates stoppen. Bewijslast wordt wel voor ISO vernieuwd, maar niet voor NIS2 gekoppeld. Verbeteracties worden in de ene spreadsheet gesloten, terwijl ze in de andere nog openstaan.
De oplossing is simpel: beheer ISO 27001 en NIS2 als één geïntegreerd controlekader.
Koppel één maatregel aan meerdere frameworks
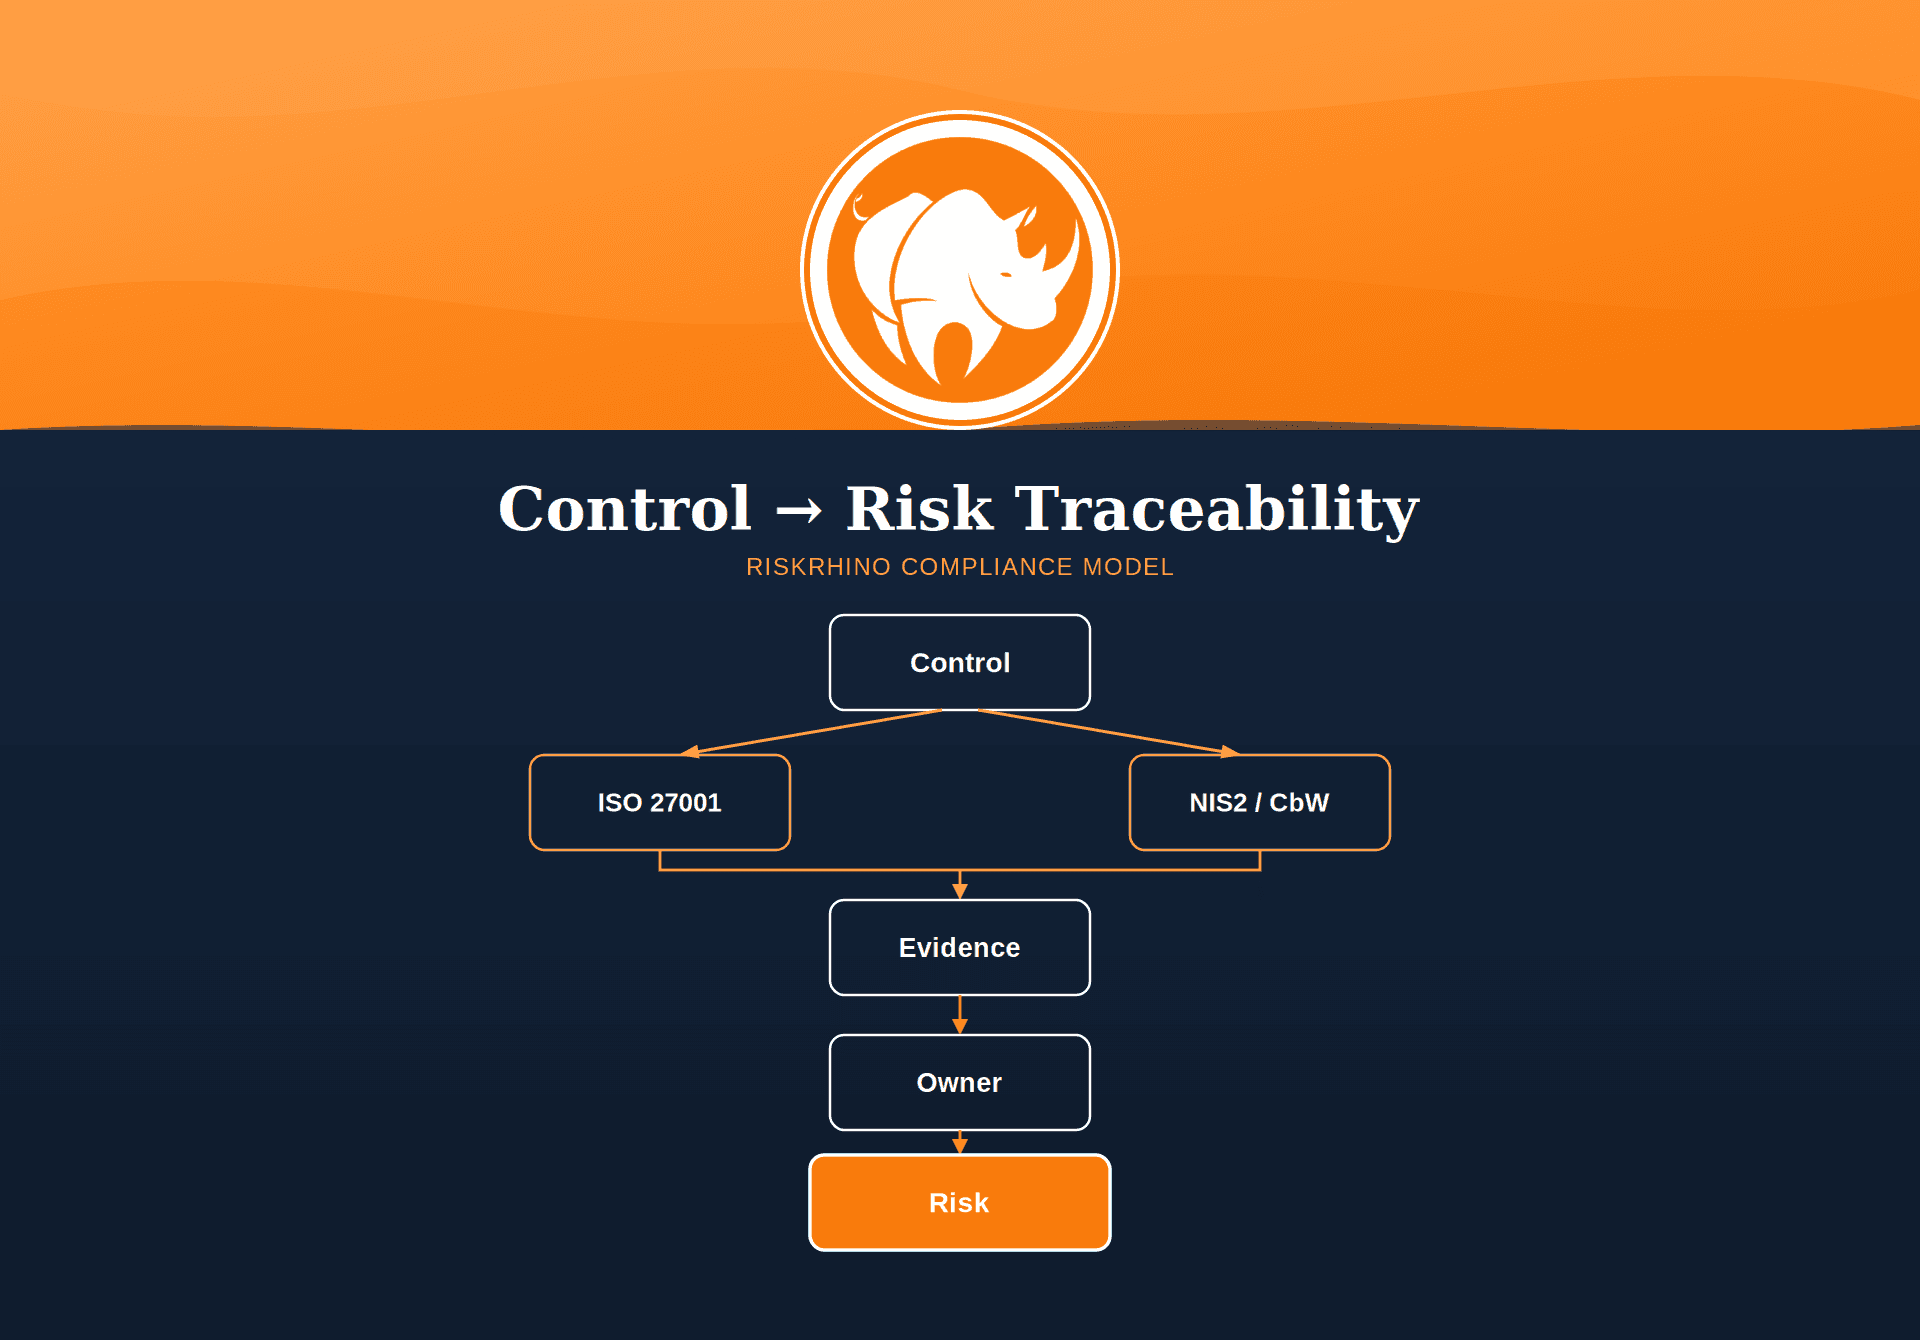
Eén enkele maatregel kan prima meerdere normen en wetten ondersteunen.
Neem bijvoorbeeld:
Maatregel: Bevoorrechte accounts moeten verplicht gebruikmaken van Multi-Factor Authenticatie (MFA).
Deze maatregel dekt direct meerdere kaders af:
ISO 27001
NIS2
Cyberbeveiligingswet
DORA (indien van toepassing)
Je eigen interne security-richtlijnen
Je hebt hiervoor geen vijf verschillende procedures nodig.
Eén helder gedefinieerde maatregel met de juiste koppelingen naar de verschillende kaders is voldoende.
Hergebruik je bewijslast slim
Hetzelfde MFA-rapport dient als bewijs voor meerdere normen.
Dezelfde review op gebruikersrechten toont werking aan voor meerdere controls.
Die ene leveranciersbeoordeling bewijst compliance voor verschillende raamwerken.
En die ene overkoepelende risicoanalyse dekt diverse wettelijke verplichtingen af.
Dit scheelt enorm veel dubbel werk en maakt het beheer van je bewijslast overzichtelijk en schaalbaar.
Houd verbeteracties centraal bij
Zodra er een gap wordt vastgesteld, zorg je voor een eenduidige registratie met:
Een concrete omschrijving.
Een duidelijke eigenaar.
Een realistische deadline.
De juiste prioriteitstelling.
De benodigde bewijslast om te kunnen sluiten.
Een actuele voortgangsstatus.
Koppel deze actie vervolgens direct aan de betreffende maatregel en de normparagrafen waar het betrekking op heeft.
Zo heeft het management altijd realtime inzicht in wat er daadwerkelijk nog moet gebeuren.
Zorg voor één centrale bron van waarheid (Single Source of Truth)
Het doel is helder:
Eén risico → één maatregel → één eigenaar → één set bewijslast → gekoppeld aan meerdere normen en wetten.
Dit is op de lange termijn vele malen makkelijker te onderhouden dan losse compliance-projecten per wet of norm.
Dit is ook precies waar een GRC-platform zoals RiskRhino het verschil maakt.
Hiermee verbind je risico's, controls, bewijslast, eigenaren en acties moeiteloos over ISO 27001, NIS2 en andere kaders heen, zonder te verdrinken in een ondoordringbaar woud van spreadsheets.
Veelgestelde vragen over ISO 27001 en NIS2
Is ISO 27001 voldoende voor NIS2?
Nee, helaas niet.
ISO 27001 vormt weliswaar een uitstekend fundament voor je technische en organisatorische security, maar dekt niet automatisch alle specifieke verplichtingen uit de NIS2 of de Nederlandse Cyberbeveiligingswet af.
Zaken zoals de formele reikwijdtebepaling, de strikte meldplichten bij incidenten, de actieve bestuurlijke aansprakelijkheid en de formele registratieplicht moet je echt apart inrichten.
Dekt ISO 27001 de NIS2-eisen af?
ISO 27001 dekt een zeer groot deel van de onderliggende cybersecurity-controls af die NIS2 van je vraagt.
Maar let op: overlap in maatregelen is niet direct hetzelfde als wettelijke compliance.
Het blijft noodzakelijk om de specifieke NIS2- en Cbw-eisen naast je huidige ISMS te leggen om de resterende gaps boven water te krijgen.
Wat is het belangrijkste verschil tussen ISO 27001 en NIS2?
ISO 27001 is een internationale, vrijwillige norm waarmee je via een onafhankelijke audit kunt aantonen dat je informatiebeveiliging op orde is.
NIS2 is een Europese richtlijn die in nationale wetgeving (de Cyberbeveiligingswet) is omgezet en die bindende wettelijke verplichtingen oplegt aan organisaties binnen bepaalde vitale of belangrijke sectoren.
ISO 27001 is een managementsysteem waarvoor je een certificaat kunt behalen.
NIS2 is een wettelijk kader waaraan je móét voldoen als je binnen de scope valt. Toezicht en handhaving verlopen via overheidsorganen.
Kan ik mijn ISO 27001-controls hergebruiken voor NIS2?
Ja, absoluut.
Dit is juist het grote voordeel als je al een ISO 27001 ISMS hebt draaien.
Het merendeel van je bestaande maatregelen, procedures en bewijsstukken kun je direct inzetten om aan te tonen dat je aan de NIS2-eisen voldoet.
Zorg er wel voor dat je kritisch controleert of er op details nog aanvullende wettelijke of sectorspecifieke eisen gelden die je nog moet toevoegen.
Moet ik een apart managementsysteem bouwen voor NIS2?
Nee, dat raden we ten zeerste af.
Het opzetten van een compleet gescheiden NIS2-managementsysteem zorgt alleen maar voor onnodig dubbel werk, verwarring en een grote kans op fouten.
De slimste route is om je bestaande ISMS uit te breiden en de NIS2- en Cyberbeveiligingswet-eisen direct te koppelen aan de risico's, controls en eigenaren die je al hebt gedefinieerd.
Bestaat er een officieel NIS2-certificaat?
Nee, er is geen officiële NIS2-certificering.
In tegenstelling tot ISO-normen kun je je niet laten certificeren voor NIS2. Organisaties die onder de wet vallen, moeten simpelweg kunnen aantonen dat ze aan de wettelijke eisen voldoen.
Toezichthouders kunnen dit controleren en hebben bij non-compliance de bevoegdheid om sancties of boetes op te leggen.
Wat is het verschil tussen ISO 27001 en NIST?
De vergelijking tussen ISO 27001 en NIST komt vaak voor, maar het zijn geen directe vervangers van elkaar. Waar ISO 27001 een wereldwijd erkende norm is waarmee je je kunt laten certificeren, is het NIST Cybersecurity Framework een Amerikaans raamwerk dat vooral in de VS als leidraad dient. Voor Europese en Nederlandse organisaties zijn ISO 27001 en de NIS2/Cyberbeveiligingswet de kaders die er op het gebied van certificering en wetgeving echt toe doen.
Hoe verhoudt ISO 27001 zich tot de AVG (GDPR)?
ISO 27001 en de AVG hebben veel raakvlakken als het gaat om toegangsbeheer, versleuteling en incidenthandling, maar ze dekken niet hetzelfde af. Een ISO 27001-certificaat bewijst dat je informatiebeveiliging in de breedte goed beheerst, maar toont niet direct aan dat je volledig voldoet aan alle privacy-eisen van de AVG – net zoals AVG-compliance niet automatisch betekent dat je aan de NIS2 voldoet.
Wat is NIS en hoe verschilt het van NIS2?
De NIS-richtlijn was de eerste Europese wet op het gebied van cybersecurity. NIS2 is de opvolger hiervan en is aanzienlijk strenger en breder van opzet. De scope is uitgebreid naar veel meer sectoren, de meldingsplichten bij incidenten zijn aangescherpt en er is nu sprake van directe bestuurlijke aansprakelijkheid. In Nederland is de NIS2 vertaald in de nationale Cyberbeveiligingswet (Cbw).
Zijn ISO 27001 en NIS2 ook relevant voor het MKB?
Of de NIS2 op jouw bedrijf van toepassing is, hangt af van de sector waarin je actief bent en de omvang van je organisatie – niet van de vraag of je een mkb-bedrijf bent. De eerste stap voor elk mkb-bedrijf is dan ook het bepalen van de wettelijke scope. Mocht je als mkb-organisatie al ISO 27001-gecertificeerd zijn, dan is de stap naar NIS2-compliance vaak relatief klein en voordelig, omdat de belangrijkste basismaatregelen al staan.
Is er een handige ISO 27001-checklist voor NIS2?
De mappingtabel in dit artikel fungeert in feite als een kant-en-klare checklist. Loop de maatregelen simpelweg één voor één langs, geef aan in hoeverre ze gedekt zijn en wijs direct een eigenaar toe aan de openstaande punten. Onze downloadbare Excel-versie bevat deze kolommen al, zodat je direct aan de slag kunt.
Hoe verhoudt NIS2 zich tot NEN 7510 voor de zorgsector?
NEN 7510 is de Nederlandse norm voor informatiebeveiliging in de zorg en is direct gebaseerd op de structuur van ISO 27001. Voor zorginstellingen betekent dit dat de mapping in deze gids vrijwel een-op-een toepasbaar is op hun NEN 7510-managementsysteem. Dezelfde risico's, controls en bewijslast kunnen worden gebruikt om aan alle drie de kaders te voldoen.
Heb ik externe begeleiding nodig voor ISO 27001 en NIS2?
Dat hangt erg af van de volwassenheid van je huidige ISMS en de interne capaciteit om een gedegen gap-analyse uit te voeren. Veel organisaties kiezen voor externe begeleiding bij de initiële mapping en de juridische scope-bepaling, om vervolgens het lopende beheer zelf op te pakken binnen hun bestaande ISO-processen. GRC-software zoals RiskRhino helpt hierbij om de behoefte aan dure, terugkerende consultancy tot een minimum te beperken.